Rò rỉ OpenCode phơi bày khóa API nhà phát triển, rút cạn tài khoản AI
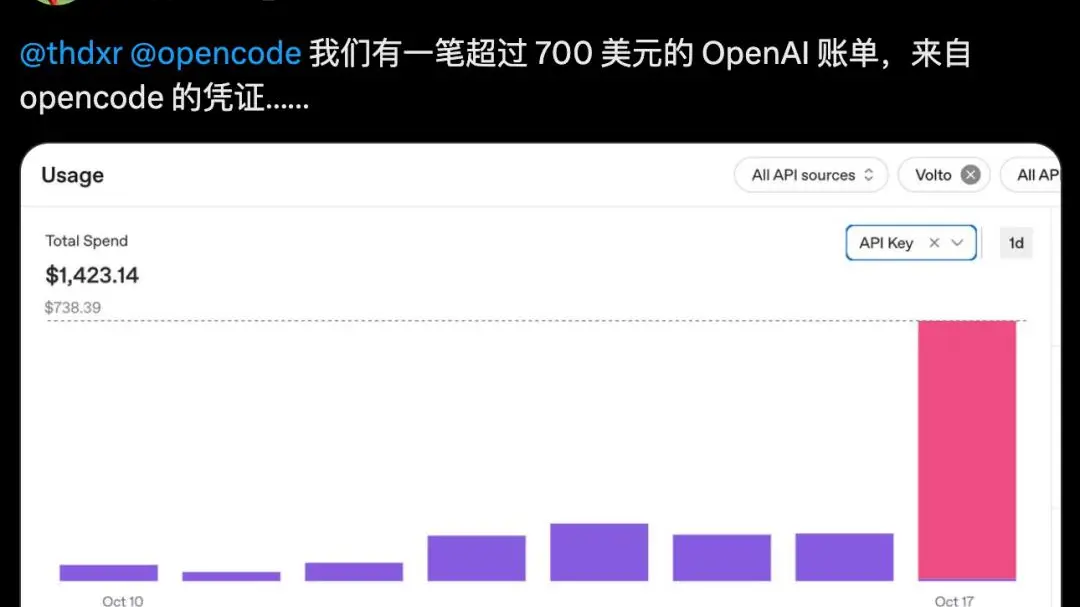
Các nhà phát triển trên khắp thế giới thức dậy với một bất ngờ khó chịu trong tuần này: tín dụng AI trả trước của họ, số dư dùng để thanh toán các cuộc gọi đến các mô hình như GPT của OpenAI, Claude của Anthropic và Gemini của Google, đã bị rút cạn qua đêm. Thủ phạm không phải là một cuộc tấn công mới tinh vi nhắm vào chính các nhà sản xuất mô hình, mà là một lỗ hổng bảo mật trong OpenCode, một công cụ lập trình AI mã nguồn mở phổ biến được dùng để viết và gỡ lỗi phần mềm với sự trợ giúp của các mô hình ngôn ngữ lớn.
Theo bài phân tích sau sự cố của chính nhóm OpenCode, lỗ hổng đã khiến các khóa API được lưu trữ trong không gian làm việc của người dùng bị phơi bày. Khóa API là những mật khẩu dài cho phép một chương trình tính phí các yêu cầu vào tài khoản của nhà phát triển. Khi kẻ tấn công có được chúng, chúng chỉ cần hướng các tập lệnh của riêng mình vào những mô hình đắt nhất hiện có và để chúng chạy, đốt cháy số dư token trong vài giờ. OpenCode cho biết khoảng 1,4 phần trăm người dùng Console của họ bị ảnh hưởng, một tỷ lệ nhỏ nhưng vẫn đau đớn đối với một công cụ có lượng người theo dõi trung thành trong giới lập trình viên.
Thời điểm không thể tồi tệ hơn. Các trợ lý lập trình AI đã trở thành một trong những hạng mục được áp dụng nhanh nhất trong phần mềm, với các nhà phát triển kết nối quyền truy cập mô hình vào quy trình làm việc hàng ngày của họ thông qua các công cụ như OpenCode, Cursor và các trình soạn thảo tương tự. Sự tiện lợi đó tập trung rủi ro: một khóa bị rò rỉ có thể mở khóa dịch vụ của bốn hoặc năm nhà cung cấp cùng một lúc, và giá cả theo mức sử dụng có nghĩa là thiệt hại tăng theo mức độ thèm muốn của kẻ tấn công chứ không phải bất kỳ giới hạn cố định nào.
Điều khiến sự việc này đáng chú ý là nó bình thường đến mức nào. Các dịch vụ đám mây đã chịu đựng rò rỉ khóa trong một thập kỷ, nhưng tài khoản AI là mục tiêu hấp dẫn bất thường vì chúng trả trước, dễ bán lại và thường được để với hạn mức hào phóng. Nhiều nhà phát triển coi vài đô la tín dụng là đồ dùng một lần và bỏ qua thói quen luân chuyển khóa mà các nhóm bảo mật huấn luyện nhân viên. Kết quả là một điểm yếu mềm trên toàn bộ hệ sinh thái công cụ AI, không chỉ một dự án.
Sự cố cũng thử thách mô hình mã nguồn mở. Tính minh bạch của OpenCode, một lời thừa nhận công khai và một bản vá nhanh, chính là điều nhiều người dùng nói họ muốn từ những công cụ mà họ tin tưởng giao phó thông tin xác thực. Nhưng minh bạch không khôi phục số dư đã bị rút cạn, và các nhà phát triển bị ảnh hưởng bị bỏ mặc để đòi hoàn tiền từ các nhà cung cấp mô hình, những người chỉ thấy các yêu cầu trông có vẻ hợp lệ đến từ một khóa hợp pháp.
Hậu quả dự kiến sẽ đẩy các nhóm hướng tới quản lý khóa chặt chẽ hơn: khóa có phạm vi giới hạn với hạn mức chi tiêu, luân chuyển tự động và thông tin xác thực riêng biệt cho từng nhà cung cấp để một rò rỉ không thể lan rộng. Một số sẽ chuyển sang các biện pháp kiểm soát phía nhà cung cấp nhằm giới hạn chi tiêu hàng ngày hoặc yêu cầu phê duyệt cho những đợt sử dụng tăng đột biến bất thường. Bài học đã quen thuộc từ kỷ nguyên đám mây, nhưng AI đang dạy lại nó với tốc độ nhanh.
Đối với ngành rộng lớn hơn, rò rỉ OpenCode là lời nhắc nhở rằng cuộc đua xây dựng các tác nhân AI và đồng phi công lập trình cũng là cuộc đua bảo mật chúng. Các mô hình có thể ngày càng thông minh hơn, nhưng hệ thống đường ống xung quanh chúng, khóa, quyền và thanh toán, vẫn là nơi thiệt hại thực sự xảy ra. Các nhà phát triển từng đánh giá công cụ dựa trên điểm chuẩn giờ đây đang đặt một câu hỏi khó hơn: ai giữ chìa khóa, và điều gì xảy ra khi chúng bị tuột.