OpenCode 유출로 개발자 API 키 노출, AI 계정 고갈
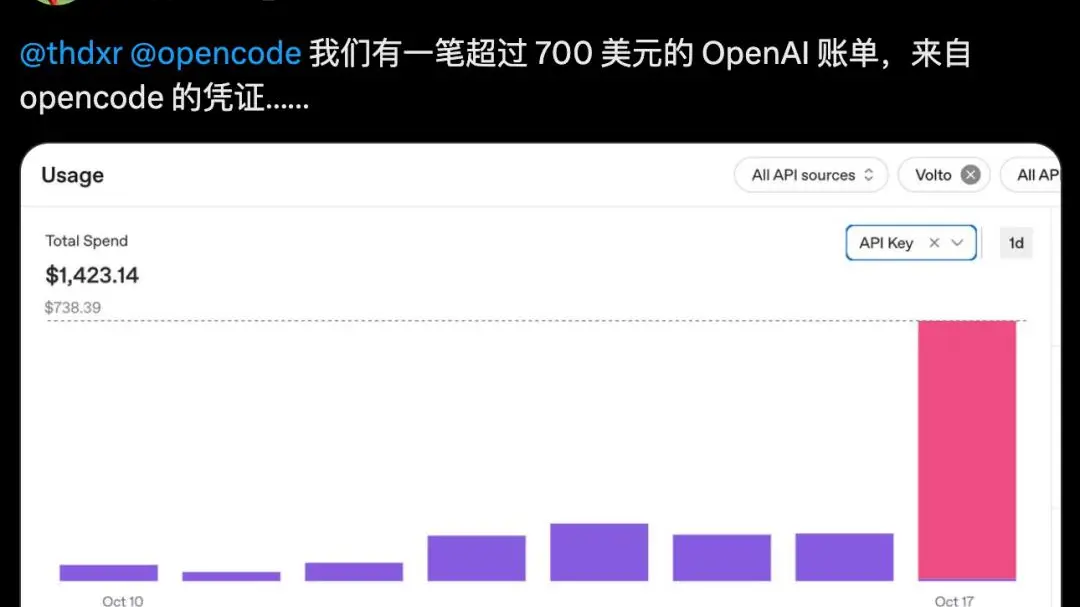
이번 주 전 세계 개발자들이 불쾌한 surprise와 함께 잠에서 깼다. OpenAI의 GPT, Anthropic의 Claude, Google의 Gemini 같은 모델 호출 비용을 지불하는 선불 AI 크레딧이 하룻밤 사이에 고갈된 것이다. 원인은 모델 제조사 자체에 대한 교묘한 신종 공격이 아니라, 대규모 언어 모델의 도움을 받아 소프트웨어를 작성하고 디버깅하는 데 사용되는 인기 오픈소스 AI 코딩 도구 OpenCode의 보안 허점이었다.
OpenCode 팀의 자체 사후 분석에 따르면, 이 결함으로 사용자 워크스페이스에 저장된 API 키가 노출되었다. API 키는 프로그램이 개발자 계정으로 요청을 청구할 수 있게 하는 긴 비밀번호다. 공격자들은 이를 손에 넣자 자신의 스크립트를 사용 가능한 가장 비싼 모델로 향하게 하고 실행시켜 몇 시간 만에 토큰 잔액을 태워버렸다. OpenCode는 Console 사용자의 약 1.4%가 영향을 받았다고 밝혔다. 작은 비율이지만 프로그래머들 사이에서 열성적인 팔로워를 가진 도구에게는 여전히 고통스러운 일이다.
타이밍은 최악이다. AI 코딩 어시스턴트는 소프트웨어 분야에서 가장 빠르게 채택되는 카테고리 중 하나가 되었으며, 개발자들은 OpenCode, Cursor 및 유사 편집기를 통해 모델 액세스를 일상 워크플로에 연결하고 있다. 이러한 편리함은 위험을 집중시킨다. 유출된 키 하나로 4~5개 공급업체의 서비스를 한 번에 열 수 있으며, 사용량 기반 가격 책정은 피해가 고정 상한이 아니라 공격자의 식욕에 따라 확장됨을 의미한다.
이 사건이 주목할 만한 이유는 그 평범함이다. 클라우드 서비스는 10년 동안 키 유출로 고통받아 왔지만, AI 계정은 선불이고 재판매가 쉬우며 종종 넉넉한 한도가 남아 있어 유난히 매력적인 표적이다. 많은 개발자들은 몇 달러의 크레딧을 일회용으로 취급하고 보안 팀이 직원들에게 주입하는 교체 습관을 건너뛴다. 그 결과 하나의 프로젝트가 아닌 전체 AI 도구 생태계에 걸쳐 연약한 복부가 생겼다.
이 사건은 오픈소스 모델도 시험한다. OpenCode의 투명성, 즉 공개적 인정과 신속한 패치는 많은 사용자가 자격 증명을 맡기는 도구에 원한다고 말하는 바로 그 것이다. 그러나 투명성은 고갈된 잔액을 복구하지 못하며, 영향을 받은 개발자들은 정당한 키에서 오는 유효해 보이는 요청만 보는 모델 제공업체와 환불을 쫓아야 한다.
여파로 팀들은 더 엄격한 키 관리로 나아갈 것으로 예상된다. 지출 한도가 있는 범위 지정 키, 자동 교체, 공급업체별 별도 자격 증명으로 하나의 유출이 연쇄적으로 번지지 않도록 하는 것이다. 일부는 일일 지출을 제한하거나 비정상적으로 큰 사용량 급증에 승인을 요구하는 제공업체 측 제어로 이동할 것이다. 교훈은 클라우드 시대부터 익숙하지만, AI는 그것을 다시 빠르게 가르치고 있다.
더 넓은 업계에게 OpenCode 유출은 AI 에이전트와 코딩 코파일럿을 구축하려는 경쟁이 곧 이를 보호하려는 경쟁임을 상기시킨다. 모델은 더 똑똑해질 수 있지만, 실제 피해가 발생하는 곳은 키, 권한, 청구와 같은 주변 배관이다. 한때 벤치마크 점수로 도구를 평가하던 개발자들은 이제 더 어려운 질문을 던진다. 누가 키를 가지고 있으며, 그것이 유출되면 무슨 일이 일어나는가.