OpenCode 外洩事件暴露開發者 API 金鑰,AI 帳戶遭盜刷
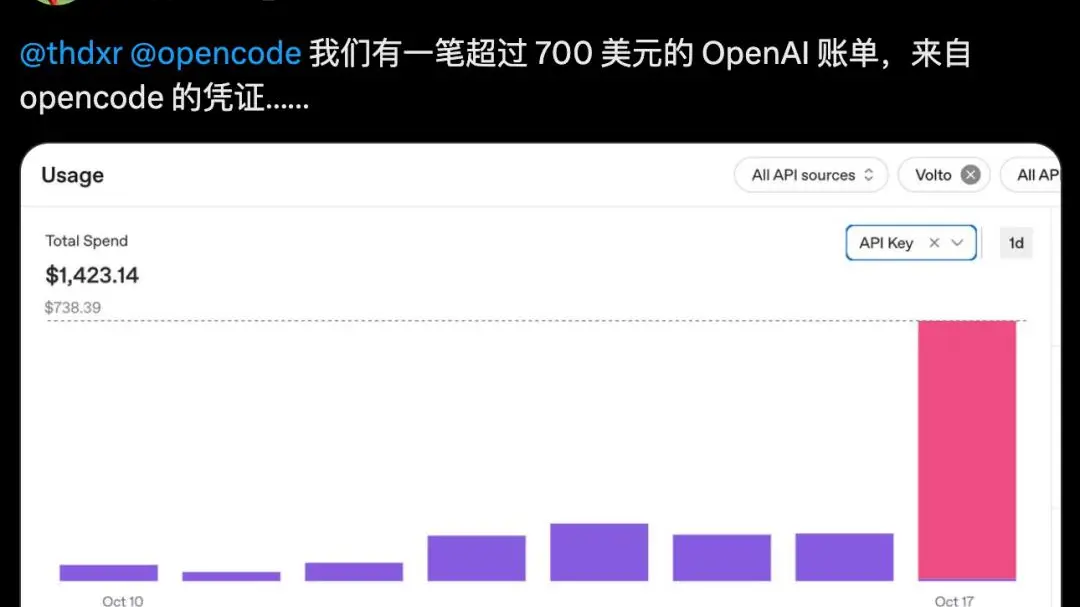
本週,世界各地的開發者醒來時發現了一個糟糕的驚喜:他們的預付 AI 額度——也就是支付 OpenAI 的 GPT、Anthropic 的 Claude 和 Google 的 Gemini 等模型呼叫費用的餘額——在一夜之間被耗盡。罪魁禍首並非針對模型製造商本身的新型巧妙攻擊,而是 OpenCode 中的一個安全漏洞。OpenCode 是一款流行的開源 AI 程式設計工具,用於在大語言模型的幫助下編寫和除錯軟體。
根據 OpenCode 團隊自己的事後分析,該漏洞導致儲存在使用者工作區中的 API 金鑰暴露。API 金鑰是讓程式向開發者帳戶計費請求的長密碼。一旦攻擊者取得這些金鑰,他們只需將自己的腳本指向最昂貴的可用模型並讓其運行,幾小時內就能耗盡代幣餘額。OpenCode 表示,約 1.4% 的 Console 使用者受到影響,比例雖小,但對於一款在程式設計師中擁有忠實追隨者的工具來說,仍然令人痛心。
時機再糟糕不過了。AI 程式設計助理已成為軟體領域採用最快的類別之一,開發者透過 OpenCode、Cursor 及類似編輯器等工具,將模型存取接入日常工作流程。這種便利性集中了風險:一個外洩的金鑰可以同時解鎖四、五家供應商的服務,而基於用量的定價意味著損害程度取決於攻擊者的胃口,而非任何固定上限。
這起事件之所以引人注目,在於它有多麼普通。雲端服務遭受金鑰外洩已有十年之久,但 AI 帳戶是異常吸引人的目標,因為它們是預付的、易於轉售,且通常留有寬鬆的限制。許多開發者將幾美元的額度視為一次性用品,並跳過安全團隊灌輸給員工的輪換習慣。結果是整個 AI 工具生態系統都存在軟肋,而不僅僅是一個專案。
此事件也考驗了開源模式。OpenCode 的透明度——公開承認和快速修補——正是許多使用者表示他們希望從託付憑證的工具中得到的。但透明度並不能恢復已耗盡的餘額,受影響的開發者只能向模型供應商尋求退款,而供應商只看到來自合法金鑰的看似有效的請求。
預計後續影響將推動團隊走向更嚴格的金鑰管理:具有支出限制的範圍金鑰、自動輪換,以及為每個供應商設定單獨的憑證,以免一次外洩引發連鎖反應。有些人將轉向供應商端的控制措施,限制每日支出或要求對異常大量的使用進行審批。這個教訓在雲端時代已為人熟知,但 AI 正以更快的速度再次教導我們。
對更廣泛的行業而言,OpenCode 外洩事件提醒我們,構建 AI 代理和程式設計副駕駛的競賽也是一場保護它們的競賽。模型可能越來越聰明,但它們周圍的管道——金鑰、權限和計費——仍然是真正損害發生的地方。曾經根據基準分數評判工具的開發者,現在提出了一個更難的問題:誰持有金鑰,以及當它們滑落時會發生什麼。