Vazamento no OpenCode expõe chaves de API de desenvolvedores e esvazia contas de IA
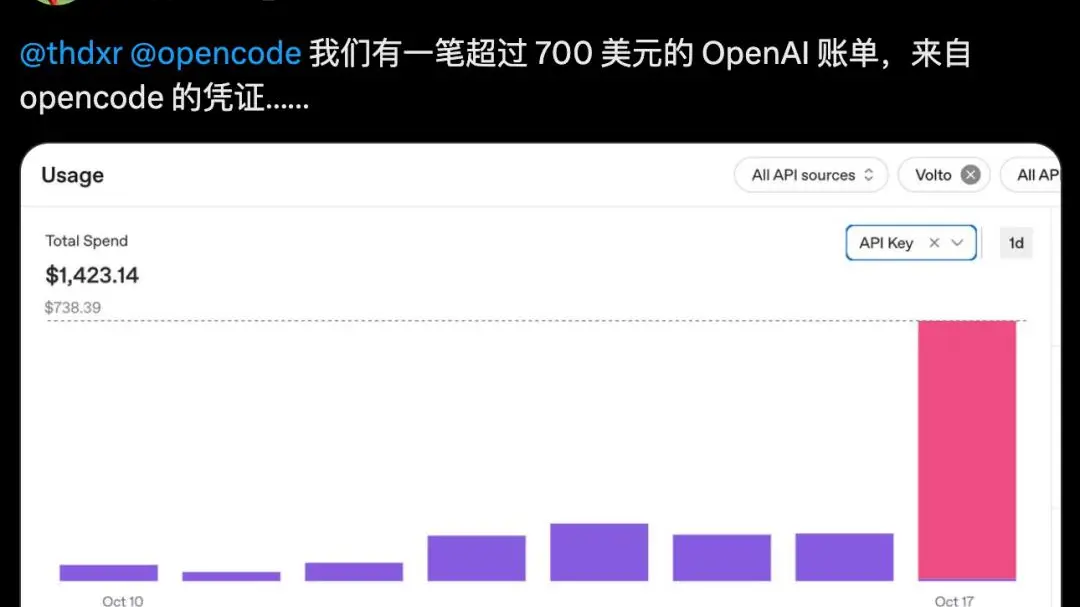
Desenvolvedores ao redor do mundo tiveram uma surpresa desagradável esta semana: seus créditos de IA pré-pagos, os saldos que pagam chamadas a modelos como o GPT da OpenAI, o Claude da Anthropic e o Gemini do Google, foram esvaziados da noite para o dia. O culpado não foi um novo ataque engenhoso aos próprios criadores de modelos, mas uma falha de segurança no OpenCode, uma popular ferramenta de código aberto de IA usada para escrever e depurar software com a ajuda de grandes modelos de linguagem.
De acordo com o próprio post-mortem da equipe do OpenCode, a falha deixava expostas as chaves de API armazenadas nos espaços de trabalho dos usuários. As chaves de API são as longas senhas que permitem a um programa cobrar solicitações na conta de um desenvolvedor. Uma vez que os atacantes as tinham, simplesmente apontavam seus próprios scripts para os modelos mais caros disponíveis e os deixavam rodar, esgotando os saldos de tokens em horas. O OpenCode afirmou que cerca de 1,4 por cento de seus usuários do Console foram afetados, uma parcela pequena, mas ainda assim dolorosa para uma ferramenta com um público devotado entre programadores.
O momento não poderia ser pior. Os assistentes de programação com IA tornaram-se uma das categorias de adoção mais rápida em software, com desenvolvedores integrando o acesso a modelos em seu fluxo de trabalho diário por meio de ferramentas como OpenCode, Cursor e editores similares. Essa conveniência concentra o risco: uma única chave vazada pode desbloquear os serviços de quatro ou cinco fornecedores de uma vez, e o preço baseado no uso significa que o dano escala com o apetite do atacante em vez de qualquer limite fixo.
O que torna o episódio notável é o quão comum ele é. Os serviços em nuvem sofrem vazamentos de chaves há uma década, mas as contas de IA são alvos incomumente atraentes porque são pré-pagas, fáceis de revender e muitas vezes deixadas com limites generosos. Muitos desenvolvedores tratam alguns dólares de crédito como descartáveis e pulam os hábitos de rotação que as equipes de segurança incutem nos funcionários. O resultado é um ponto fraco em todo o ecossistema de ferramentas de IA, não apenas em um projeto.
O incidente também testa o modelo de código aberto. A transparência do OpenCode, uma admissão pública e um patch rápido, é exatamente o que muitos usuários dizem querer das ferramentas a que confiam credenciais. Mas a transparência não restaura um saldo esvaziado, e os desenvolvedores afetados ficaram encarregados de buscar reembolsos com os provedores de modelos, que veem apenas solicitações de aparência válida chegando de uma chave legítima.
Espere que as consequências empurrem as equipes para uma gestão de chaves mais rigorosa: chaves com escopo e limites de gastos, rotação automática e credenciais separadas para cada fornecedor, para que um vazamento não possa cascatear. Alguns se voltarão para controles do lado do provedor que limitam o gasto diário ou exigem aprovação para picos de uso incomumente grandes. A lição é familiar da era da nuvem, mas a IA está ensinando-a novamente em alta velocidade.
Para o setor em geral, o vazamento do OpenCode é um lembrete de que a corrida para construir agentes de IA e copilotos de programação é também uma corrida para protegê-los. Os modelos podem estar ficando mais inteligentes, mas o encanamento ao redor deles, chaves, permissões e cobrança, continua sendo onde o dano real acontece. Desenvolvedores que antes julgavam ferramentas por pontuações de benchmarks agora fazem uma pergunta mais difícil: quem detém as chaves, e o que acontece quando elas escapam?