Утечка в OpenCode раскрывает ключи API разработчиков и опустошает ИИ-аккаунты
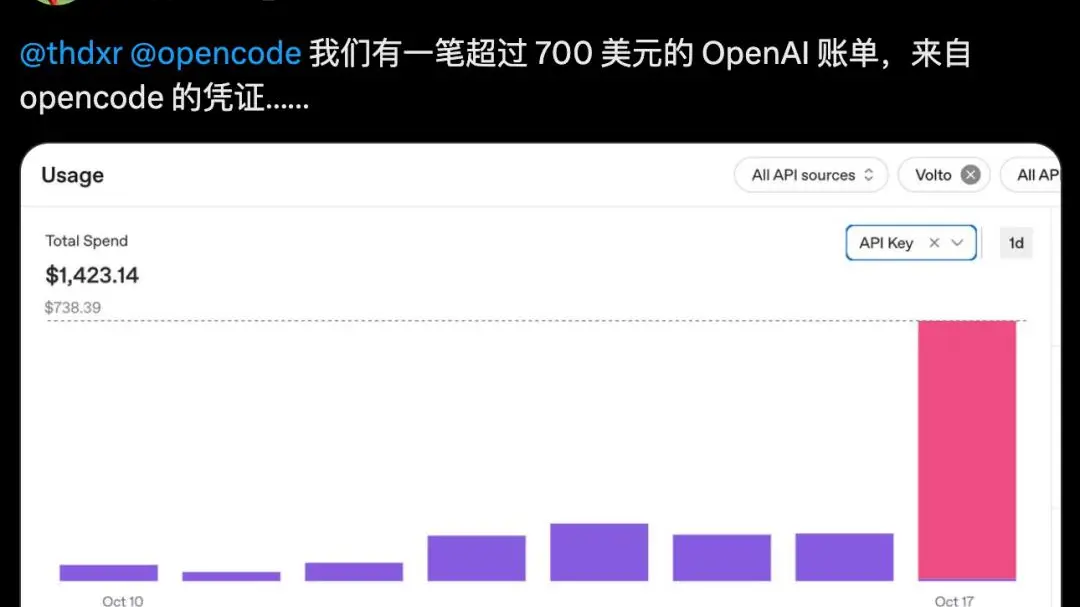
На этой неделе разработчики по всему миру проснулись от неприятного сюрприза: их предоплаченные ИИ-кредиты — балансы, которыми оплачиваются запросы к таким моделям, как GPT от OpenAI, Claude от Anthropic и Gemini от Google, — были опустошены за ночь. Виновником стала не изощрённая новая атака на самих создателей моделей, а дыра в безопасности OpenCode — популярного открытого ИИ-инструмента для программирования, используемого для написания и отладки кода с помощью больших языковых моделей.
Согласно собственному разбору команды OpenCode, уязвимость оставила открытыми ключи API, хранящиеся в рабочих пространствах пользователей. Ключи API — это длинные пароли, которые позволяют программе выставлять счета за запросы на аккаунт разработчика. Получив их, злоумышленники просто направили свои скрипты на самые дорогие доступные модели и запустили их, сжигая балансы токенов за часы. OpenCode сообщила, что пострадали примерно 1,4% пользователей Console — небольшая доля, но всё же болезненная для инструмента, имеющего преданных поклонников среди программистов.
Время выбрано хуже некуда. ИИ-ассистенты для программирования стали одной из самых быстрорастущих категорий в разработке ПО: разработчики встраивают доступ к моделям в свой ежедневный рабочий процесс через такие инструменты, как OpenCode, Cursor и аналогичные редакторы. Это удобство концентрирует риск: один утёкший ключ может открыть доступ к сервисам четырёх или пяти поставщиков сразу, а оплата по факту использования означает, что ущерб масштабируется аппетитом атакующего, а не каким-либо фиксированным лимитом.
Что делает этот эпизод примечательным, так это его обыденность. Облачные сервисы страдают от утечек ключей уже десятилетие, но ИИ-аккаунты являются особенно привлекательной целью, потому что они предоплачены, легко перепродаются и часто имеют щедрые лимиты. Многие разработчики относятся к нескольким долларам кредита как к расходному материалу и пренебрегают привычкой к ротации, которую команды по безопасности прививают сотрудникам. В результате возникает уязвимое место во всей экосистеме ИИ-инструментов, а не только в одном проекте.
Инцидент также проверяет модель открытого исходного кода. Прозрачность OpenCode — публичное признание и быстрый патч — это именно то, что многие пользователи говорят, что хотят видеть от инструментов, которым они доверяют учётные данные. Но прозрачность не восстанавливает опустошённый баланс, и пострадавшим разработчикам приходится добиваться возврата средств у поставщиков моделей, которые видят лишь запросы, выглядящие законными, поступающие с легитимного ключа.
Ожидается, что последствия подтолкнут команды к более строгому управлению ключами: ключи с ограниченными правами и лимитами расходов, автоматическая ротация и отдельные учётные данные для каждого поставщика, чтобы одна утечка не могла вызвать каскад. Некоторые перейдут к элементам управления на стороне поставщика, которые ограничивают дневные расходы или требуют одобрения для необычно больших всплесков использования. Урок знаком по эпохе облачных вычислений, но ИИ преподаёт его снова и с ускорением.
Для более широкой индустрии утечка в OpenCode — напоминание о том, что гонка за создание ИИ-агентов и помощников для программирования — это также гонка за их защиту. Модели могут становиться умнее, но именно в инфраструктуре вокруг них — ключах, разрешениях и биллинге — происходит реальный ущерб. Разработчики, которые когда-то оценивали инструменты по результатам бенчмарков, теперь задают более сложный вопрос: у кого ключи и что происходит, когда они утекают.