Fuga di OpenCode espone chiavi API degli sviluppatori e svuota gli account AI
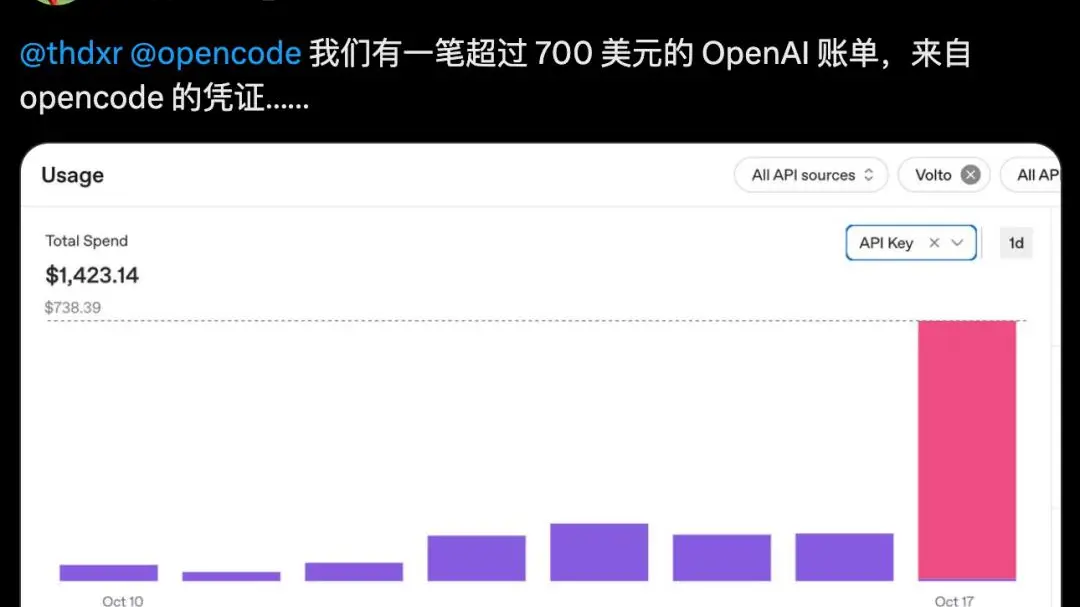
Gli sviluppatori di tutto il mondo si sono svegliati con una brutta sorpresa questa settimana: i loro crediti AI prepagati, i saldi che pagano le chiamate ai modelli come GPT di OpenAI, Claude di Anthropic e Gemini di Google, erano stati prosciugati nel corso della notte. Il colpevole non è stato un nuovo astuto attacco ai produttori di modelli stessi, ma una falla di sicurezza in OpenCode, un popolare strumento di coding AI open source utilizzato per scrivere e fare debug di software con l’aiuto di modelli linguistici di grandi dimensioni.
Secondo il post-mortem del team di OpenCode, la falla ha lasciato esposte le chiavi API memorizzate nei workspace degli utenti. Le chiavi API sono le lunghe password che consentono a un programma di addebitare le richieste sull’account di uno sviluppatore. Una volta ottenutele, gli attaccanti hanno semplicemente indirizzato i propri script verso i modelli più costosi disponibili e li hanno lasciati funzionare, bruciando i saldi di token in poche ore. OpenCode ha dichiarato che circa l’1,4% dei suoi utenti Console è stato colpito, una percentuale piccola ma comunque dolorosa per uno strumento che ha un seguito devoto tra i programmatori.
Il tempismo non potrebbe essere peggiore. Gli assistenti di coding AI sono diventati una delle categorie adottate più rapidamente nel software, con gli sviluppatori che integrano l’accesso ai modelli nel loro flusso di lavoro quotidiano tramite strumenti come OpenCode, Cursor e editor simili. Questa comodità concentra il rischio: una singola chiave trapelata può sbloccare i servizi di quattro o cinque fornitori contemporaneamente, e il prezzo basato sull’utilizzo significa che il danno scala con l’appetito dell’attaccante piuttosto che con un limite fisso.
Ciò che rende l’episodio notevole è quanto sia ordinario. I servizi cloud subiscono fughe di chiavi da un decennio, ma gli account AI sono obiettivi insolitamente attraenti perché sono prepagati, facili da rivendere e spesso lasciati con limiti generosi. Molti sviluppatori considerano pochi dollari di credito come usa e getta e saltano le abitudini di rotazione che i team di sicurezza insegnano al personale. Il risultato è un punto debole in tutto l’ecosistema degli strumenti AI, non solo in un progetto.
L’incidente mette anche alla prova il modello open source. La trasparenza di OpenCode, un’ammissione pubblica e una patch rapida, è esattamente ciò che molti utenti dicono di volere dagli strumenti a cui affidano le credenziali. Ma la trasparenza non ripristina un saldo prosciugato, e gli sviluppatori colpiti sono stati lasciati a inseguire rimborsi con i fornitori di modelli, che vedono solo richieste dall’aspetto valido arrivare da una chiave legittima.
Ci si aspetta che le ricadute spingano i team verso una gestione più rigorosa delle chiavi: chiavi con ambito limitato e limiti di spesa, rotazione automatica e credenziali separate per ogni fornitore in modo che una fuga non possa propagarsi. Alcuni si orienteranno verso controlli lato fornitore che limitano la spesa giornaliera o richiedono l’approvazione per picchi di utilizzo insolitamente elevati. La lezione è familiare dall’era del cloud, ma l’AI la sta insegnando di nuovo a velocità sostenuta.
Per il settore più ampio, la fuga di OpenCode è un promemoria che la corsa a costruire agenti AI e copiloti di coding è anche una corsa a metterli in sicurezza. I modelli possono diventare più intelligenti, ma l’infrastruttura che li circonda, chiavi, autorizzazioni e fatturazione, rimane il luogo dove avvengono i danni reali. Gli sviluppatori che un tempo giudicavano gli strumenti in base ai punteggi dei benchmark ora pongono una domanda più difficile: chi detiene le chiavi, e cosa succede quando scivolano?