OpenCode-Leak legt Entwickler-API-Schlüssel offen und leert KI-Konten
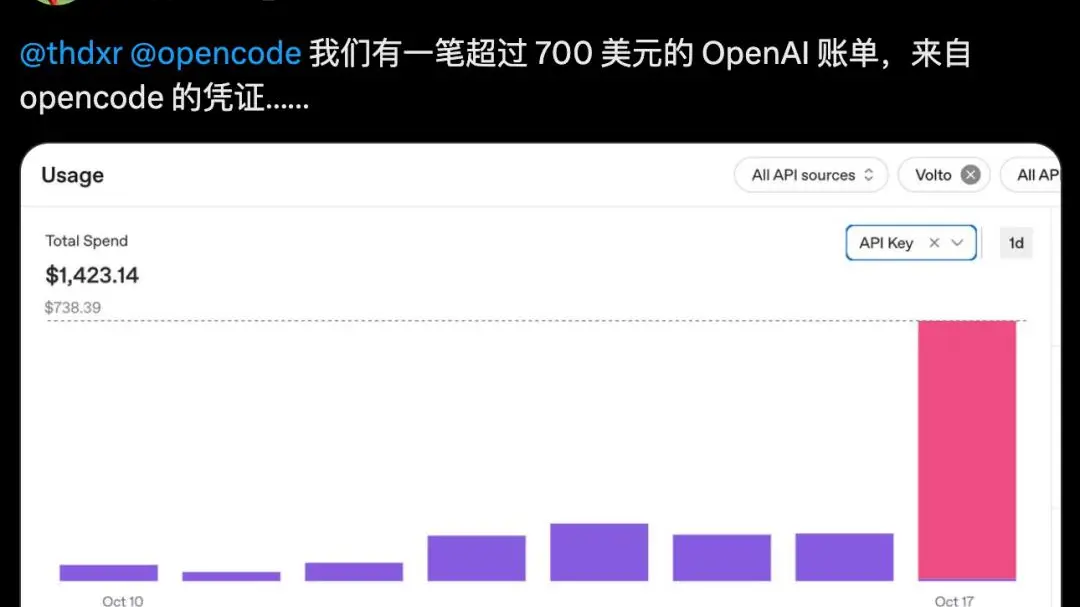
Entwickler auf der ganzen Welt erlebten diese Woche eine böse Überraschung: Ihre Prepaid-KI-Guthaben, also die Salden, mit denen Aufrufe von Modellen wie OpenAIs GPT, Anthropics Claude und Googles Gemini bezahlt werden, waren über Nacht geleert worden. Der Schuldige war kein cleverer neuer Angriff auf die Modellhersteller selbst, sondern eine Sicherheitslücke in OpenCode, einem beliebten Open-Source-KI-Codierungstool, das zum Schreiben und Debuggen von Software mit Hilfe großer Sprachmodelle verwendet wird.
Laut dem eigenen Post-Mortem des OpenCode-Teams legte die Schwachstelle API-Schlüssel offen, die in den Arbeitsbereichen der Nutzer gespeichert waren. API-Schlüssel sind die langen Passwörter, mit denen ein Programm Anfragen auf das Konto eines Entwicklers abrechnen kann. Sobald die Angreifer sie hatten, richteten sie einfach ihre eigenen Skripte auf die teuersten verfügbaren Modelle und ließen sie laufen, wodurch sie die Token-Guthaben in Stunden aufbrauchten. OpenCode gab an, dass etwa 1,4 Prozent seiner Console-Nutzer betroffen waren – ein kleiner Anteil, aber dennoch schmerzhaft für ein Tool mit einer treuen Anhängerschaft unter Programmierern.
Der Zeitpunkt könnte kaum schlechter sein. KI-Codierungsassistenten sind zu einer der am schnellsten übernommenen Kategorien in der Software geworden, wobei Entwickler den Modellzugriff über Tools wie OpenCode, Cursor und ähnliche Editoren in ihren täglichen Arbeitsablauf integrieren. Diese Bequemlichkeit konzentriert das Risiko: Ein einziger geleakter Schlüssel kann die Dienste von vier oder fünf Anbietern auf einmal freischalten, und die nutzungsbasierte Preisgestaltung bedeutet, dass der Schaden mit dem Appetit des Angreifers statt mit einer festen Obergrenze skaliert.
Was den Vorfall bemerkenswert macht, ist seine Alltäglichkeit. Cloud-Dienste leiden seit einem Jahrzehnt unter Schlüssellecks, aber KI-Konten sind ungewöhnlich attraktive Ziele, weil sie Prepaid sind, leicht weiterverkauft werden können und oft mit großzügigen Limits belassen werden. Viele Entwickler betrachten ein paar Dollar Guthaben als Wegwerfware und überspringen die Rotationsgewohnheiten, die Sicherheitsteams ihren Mitarbeitern einimpfen. Das Ergebnis ist eine weiche Flanke im gesamten KI-Tool-Ökosystem, nicht nur in einem Projekt.
Der Vorfall stellt auch das Open-Source-Modell auf die Probe. Die Transparenz von OpenCode – ein öffentliches Eingeständnis und ein schneller Patch – ist genau das, was viele Nutzer von den Tools sagen, denen sie Anmeldeinformationen anvertrauen. Aber Transparenz stellt kein geleertes Guthaben wieder her, und betroffene Entwickler wurden zurückgelassen, um bei den Modellanbietern Rückerstattungen zu verfolgen, die nur gültig aussehende Anfragen von einem legitimen Schlüssel eingehen sehen.
Es ist zu erwarten, dass die Folgen Teams zu einem strengeren Schlüsselmanagement drängen: Schlüssel mit begrenztem Umfang und Ausgabenlimits, automatische Rotation und separate Anmeldeinformationen für jeden Anbieter, damit ein Leck nicht kaskadieren kann. Einige werden zu anbieterseitigen Kontrollen übergehen, die die täglichen Ausgaben begrenzen oder eine Genehmigung für ungewöhnlich große Nutzungsschübe verlangen. Die Lektion ist aus der Cloud-Ära vertraut, aber die KI lehrt sie erneut mit hoher Geschwindigkeit.
Für die breitere Branche ist der OpenCode-Leak eine Erinnerung daran, dass das Rennen um den Aufbau von KI-Agenten und Codierungs-Copiloten auch ein Rennen um deren Absicherung ist. Die Modelle mögen intelligenter werden, aber die Verkabelung um sie herum – Schlüssel, Berechtigungen und Abrechnung – bleibt der Ort, an dem der eigentliche Schaden entsteht. Entwickler, die Tools einst nach Benchmark-Werten beurteilten, stellen jetzt eine schwierigere Frage: Wer hält die Schlüssel, und was passiert, wenn sie entgleiten?