Kebocoran OpenCode Ekspos Kunci API Pengembang, Kuras Akun AI
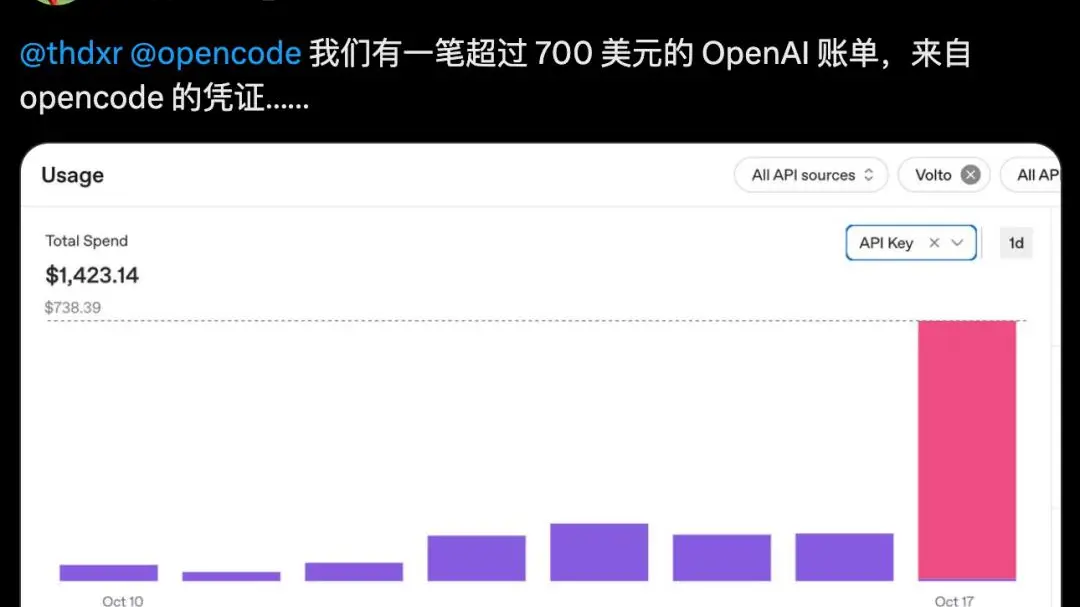
Pengembang di seluruh dunia terbangun dengan kejutan tak menyenangkan minggu ini: kredit AI prabayar mereka, saldo yang membayar panggilan ke model seperti GPT dari OpenAI, Claude dari Anthropic, dan Gemini dari Google, telah terkuras dalam semalam. Biang keladinya bukan serangan baru yang cerdik terhadap pembuat model itu sendiri, melainkan celah keamanan di OpenCode, alat coding AI open-source populer yang digunakan untuk menulis dan men-debug perangkat lunak dengan bantuan model bahasa besar.
Menurut post-mortem tim OpenCode sendiri, cacat tersebut membuat kunci API yang tersimpan di ruang kerja pengguna terekspos. Kunci API adalah kata sandi panjang yang memungkinkan program menagih permintaan ke akun pengembang. Begitu penyerang memilikinya, mereka cukup mengarahkan skrip mereka sendiri ke model paling mahal yang tersedia dan membiarkannya berjalan, menghabiskan saldo token dalam hitungan jam. OpenCode mengatakan sekitar 1,4 persen pengguna Console-nya terdampak, sebagian kecil tetapi tetap menyakitkan bagi alat yang memiliki pengikut setia di kalangan programmer.
Waktunya bisa dibilang sangat buruk. Asisten coding AI telah menjadi salah satu kategori yang paling cepat diadopsi dalam perangkat lunak, dengan pengembang menghubungkan akses model ke alur kerja harian mereka melalui alat seperti OpenCode, Cursor, dan editor serupa. Kenyamanan itu memusatkan risiko: satu kunci yang bocor dapat membuka layanan empat atau lima vendor sekaligus, dan harga berbasis penggunaan berarti kerugiannya berskala dengan selera penyerang, bukan batas tetap apa pun.
Yang membuat episode ini menonjol adalah betapa biasanyanya hal ini. Layanan cloud telah mengalami kebocoran kunci selama satu dekade, tetapi akun AI adalah target yang sangat menarik karena prabayar, mudah dijual kembali, dan sering dibiarkan dengan batas yang longgar. Banyak pengembang menganggap beberapa dolar kredit sebagai barang sekali pakai dan melewatkan kebiasaan rotasi yang dilatih tim keamanan kepada staf. Hasilnya adalah titik lemah di seluruh ekosistem alat AI, bukan hanya satu proyek.
Insiden ini juga menguji model open-source. Transparansi OpenCode, pengakuan publik dan patch cepat, adalah persis apa yang dikatakan banyak pengguna mereka inginkan dari alat yang mereka percayai dengan kredensial. Tetapi transparansi tidak memulihkan saldo yang terkuras, dan pengembang yang terdampak dibiarkan mengejar pengembalian dana dengan penyedia model, yang hanya melihat permintaan tampak valid datang dari kunci yang sah.
Dampaknya diperkirakan akan mendorong tim menuju manajemen kunci yang lebih ketat: kunci terbatas dengan batas pengeluaran, rotasi otomatis, dan kredensial terpisah untuk setiap vendor sehingga satu kebocoran tidak dapat merambat. Beberapa akan beralih ke kontrol sisi penyedia yang membatasi pengeluaran harian atau memerlukan persetujuan untuk lonjakan penggunaan yang luar biasa besar. Pelajarannya sudah familiar dari era cloud, tetapi AI mengajarkannya lagi dengan cepat.
Bagi industri yang lebih luas, kebocoran OpenCode adalah pengingat bahwa perlombaan untuk membangun agen AI dan kopilot coding juga merupakan perlombaan untuk mengamankan mereka. Modelnya mungkin semakin pintar, tetapi perpipaan di sekitarnya, kunci, izin, dan penagihan, tetap menjadi tempat kerusakan nyata terjadi. Pengembang yang dulu menilai alat berdasarkan skor benchmark kini mengajukan pertanyaan yang lebih sulit: siapa yang memegang kunci, dan apa yang terjadi ketika kunci itu tergelincir.