OpenCode sızıntısı geliştirici API anahtarlarını açığa çıkardı, AI hesaplarını boşalttı
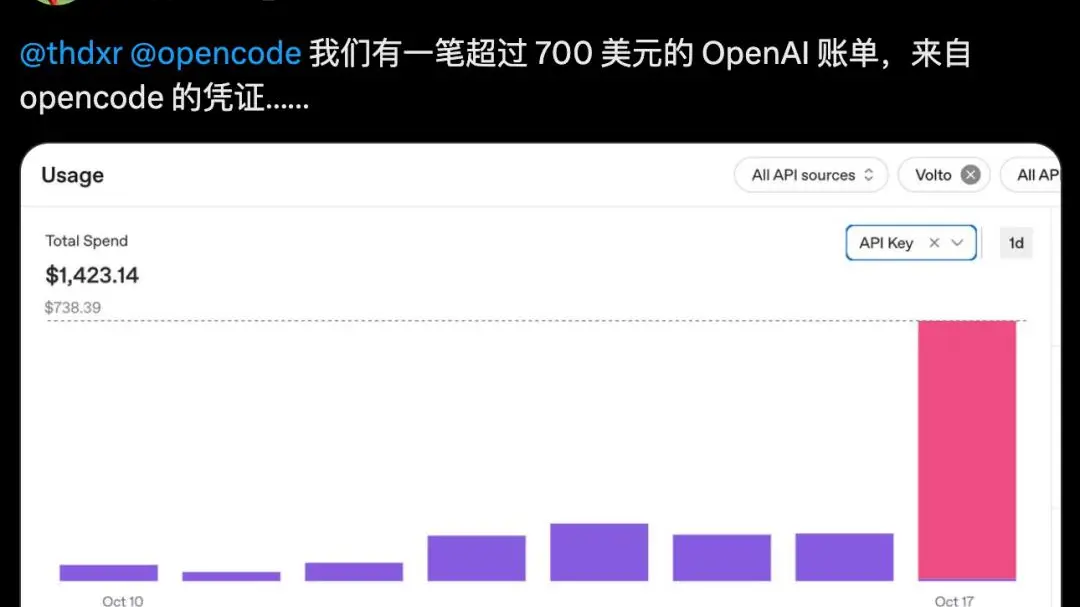
Dünyanın dört bir yanındaki geliştiriciler bu hafta tatsız bir sürprizle uyandı: OpenAI’nin GPT’si, Anthropic’in Claude’u ve Google’ın Gemini’si gibi modellere yapılan çağrıları ödeyen ön ödemeli AI kredileri bir gecede tükenmişti. Suçlu, model üreticilerine yönelik yeni ve zekice bir saldırı değil, büyük dil modelleri yardımıyla yazılım yazmak ve hata ayıklamak için kullanılan popüler açık kaynak AI kodlama aracı OpenCode’daki bir güvenlik açığıydı.
OpenCode ekibinin kendi olay sonrası raporuna göre, kusur kullanıcı çalışma alanlarında saklanan API anahtarlarını açıkta bıraktı. API anahtarları, bir programın istekleri bir geliştiricinin hesabına faturalandırmasını sağlayan uzun şifrelerdir. Saldırganlar bunları ele geçirdikten sonra kendi betiklerini mevcut en pahalı modellere yönlendirip çalıştırmaya bıraktı ve token bakiyelerini saatler içinde tüketti. OpenCode, Console kullanıcılarının yaklaşık yüzde 1,4’ünün etkilendiğini söyledi; bu küçük bir oran olsa da programcılar arasında sadık bir takipçi kitlesi olan bir araç için yine de acı verici.
Zamanlama daha kötü olamazdı. AI kodlama asistanları yazılımda en hızlı benimsenen kategorilerden biri haline geldi; geliştiriciler OpenCode, Cursor ve benzeri editörler aracılığıyla model erişimini günlük iş akışlarına entegre ediyor. Bu kolaylık riski yoğunlaştırıyor: tek bir sızdırılmış anahtar aynı anda dört veya beş sağlayıcının hizmetlerinin kilidini açabiliyor ve kullanım tabanlı fiyatlandırma, hasarın sabit bir üst sınır yerine saldırganın iştahıyla ölçeklenmesi anlamına geliyor.
Bu olayı dikkate değer kılan şey ne kadar sıradan olduğu. Bulut hizmetleri on yıldır anahtar sızıntıları yaşıyor, ancak AI hesapları olağanüstü çekici hedefler çünkü ön ödemeli, yeniden satılması kolay ve genellikle cömert limitlerle bırakılıyor. Birçok geliştirici birkaç dolarlık krediyi harcanabilir görüyor ve güvenlik ekiplerinin personele aşıladığı rotasyon alışkanlıklarını atlıyor. Sonuç, yalnızca tek bir projede değil, tüm AI araç ekosisteminde yumuşak bir karın bölgesi.
Olay aynı zamanda açık kaynak modelini de sınıyor. OpenCode’un şeffaflığı, kamuya açık bir itiraf ve hızlı bir yama, birçok kullanıcının kimlik bilgilerini emanet ettiği araçlardan tam olarak istediği şey. Ancak şeffaflık boşaltılmış bir bakiyeyi geri getirmiyor ve etkilenen geliştiriciler, yalnızca meşru bir anahtardan gelen geçerli görünen istekler gören model sağlayıcılarından geri ödeme peşinde koşmak zorunda bırakıldı.
Yansımaların ekipleri daha sıkı anahtar yönetimine itmesi bekleniyor: harcama limitleri olan kapsamlı anahtarlar, otomatik rotasyon ve bir sızıntının zincirleme yayılmaması için her sağlayıcı için ayrı kimlik bilgileri. Bazıları günlük harcamayı sınırlayan veya olağandışı büyük kullanım patlamaları için onay gerektiren sağlayıcı tarafı kontrollere yönelecek. Ders bulut çağından tanıdık, ancak AI bunu hızla yeniden öğretiyor.
Daha geniş sektör için OpenCode sızıntısı, AI ajanları ve kodlama yardımcı pilotları inşa etme yarışının aynı zamanda onları güvence altına alma yarışı olduğunun bir hatırlatıcısı. Modeller akıllanıyor olabilir, ancak etraflarındaki tesisat, anahtarlar, izinler ve faturalandırma, gerçek hasarın meydana geldiği yer olmaya devam ediyor. Bir zamanlar araçları kıyaslama puanlarına göre değerlendiren geliştiriciler şimdi daha zor bir soru soruyor: anahtarları kim tutuyor ve kayıp düştüklerinde ne oluyor?