OpenCode-lek legt API-sleutels van ontwikkelaars bloot en plundert AI-accounts
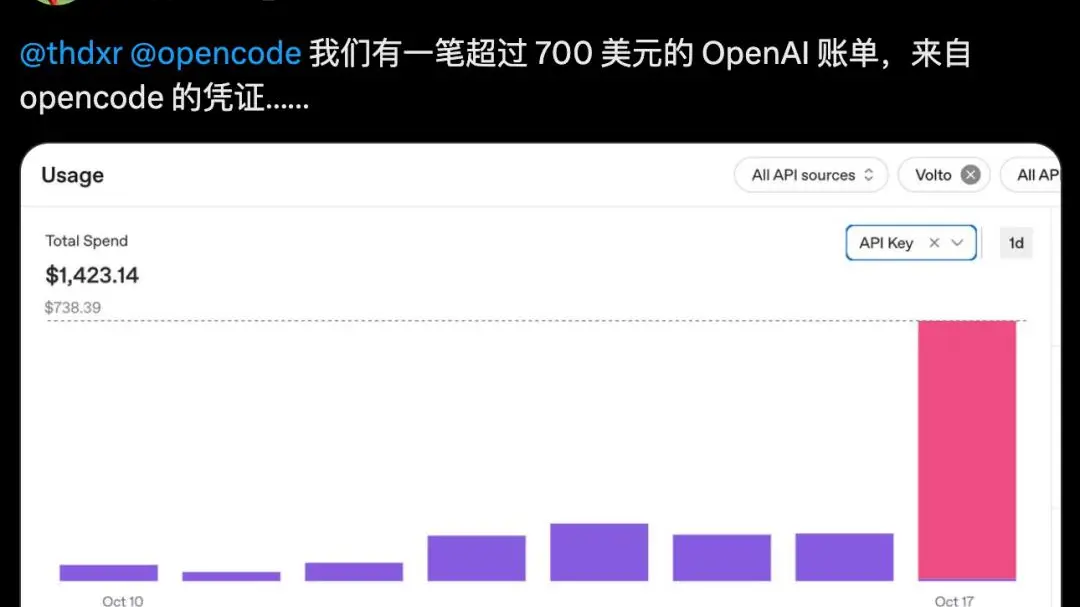
Ontwikkelaars over de hele wereld werden deze week wakker met een nare verrassing: hun prepaid AI-tegoeden, de saldi waarmee oproepen naar modellen zoals OpenAI’s GPT, Anthropic’s Claude en Google’s Gemini worden betaald, waren ‘s nachts leeggeroofd. De boosdoener was geen slimme nieuwe aanval op de modelmakers zelf, maar een beveiligingslek in OpenCode, een populaire opensource-AI-codetool die wordt gebruikt om software te schrijven en debuggen met behulp van grote taalmodellen.
Volgens de eigen post-mortem van het OpenCode-team liet de fout API-sleutels die in gebruikersworkspaces waren opgeslagen, bloot. API-sleutels zijn de lange wachtwoorden waarmee een programma verzoeken kan factureren aan het account van een ontwikkelaar. Zodra aanvallers ze hadden, richtten ze hun eigen scripts eenvoudig op de duurste beschikbare modellen en lieten ze draaien, waardoor token-saldo’s binnen enkele uren werden opgebruikt. OpenCode zei dat ongeveer 1,4 procent van zijn Console-gebruikers getroffen was, een klein deel maar nog steeds pijnlijk voor een tool met een toegewijde aanhang onder programmeurs.
De timing kan bijna niet slechter. AI-codeassistenten zijn een van de snelst geadopteerde categorieën in software geworden, waarbij ontwikkelaars modeltoegang in hun dagelijkse workflow verweven via tools als OpenCode, Cursor en vergelijkbare editors. Dat gemak concentreert risico: één gelekte sleutel kan de diensten van vier of vijf leveranciers tegelijk ontsluiten, en prijsstelling op basis van gebruik betekent dat de schade meeschaalt met de eetlust van de aanvaller in plaats van met een vast plafond.
Wat de episode opmerkelijk maakt, is hoe gewoon hij is. Clouddiensten lijden al een decennium aan sleutellekken, maar AI-accounts zijn ongewoon aantrekkelijke doelwitten omdat ze prepaid zijn, gemakkelijk door te verkopen en vaak met royale limieten worden achtergelaten. Veel ontwikkelaars beschouwen een paar dollar tegoed als wegwerpartikel en slaan de rotatiegewoonten over die beveiligingsteams hun medewerkers inprenten. Het resultaat is een zachte onderbuik in het hele AI-toolecosysteem, niet alleen in één project.
Het incident test ook het opensourcemodel. De transparantie van OpenCode, een publieke erkenning en een snelle patch, is precies wat veel gebruikers zeggen te willen van de tools waaraan ze hun inloggegevens toevertrouwen. Maar transparantie herstelt geen leeggeroofd saldo, en getroffen ontwikkelaars zijn aan hun lot overgelaten om terugbetalingen na te jagen bij de modelproviders, die alleen geldig ogende verzoeken zien binnenkomen via een legitieme sleutel.
Verwacht dat de nasleep teams richting strakker sleutelbeheer duwt: sleutels met beperkte reikwijdte en uitgavelimieten, automatische rotatie en afzonderlijke inloggegevens per leverancier zodat één lek niet kan doorwerken. Sommigen zullen overstappen op provider-side controles die dagelijkse uitgaven beperken of goedkeuring vereisen voor ongebruikelijk grote uitbarstingen van gebruik. De les is bekend uit het cloudtijdperk, maar AI leert hem opnieuw in hoog tempo.
Voor de bredere industrie is het OpenCode-lek een herinnering dat de race om AI-agenten en code-copiloten te bouwen ook een race is om ze te beveiligen. De modellen worden misschien slimmer, maar de leidingen eromheen, sleutels, machtigingen en facturering, blijven de plek waar de echte schade plaatsvindt. Ontwikkelaars die tools ooit beoordeelden op benchmarkscores, stellen nu een moeilijkere vraag: wie houdt de sleutels vast, en wat gebeurt er als ze glippen?