Une fuite dans OpenCode expose les clés API des développeurs et vide les comptes d'IA
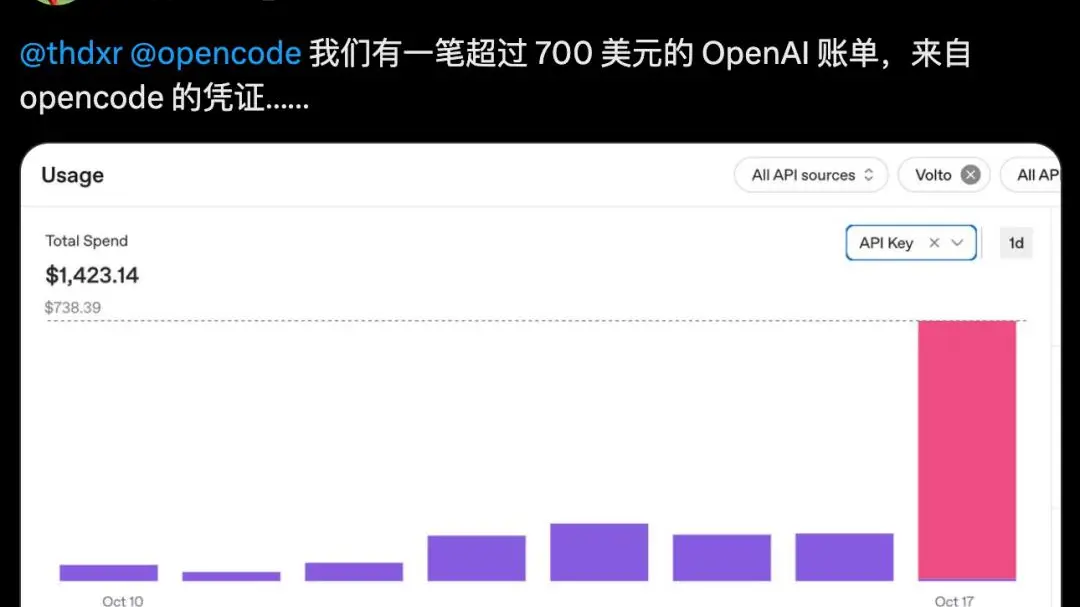
Les développeurs du monde entier ont eu une désagréable surprise cette semaine : leurs crédits d’IA prépayés, les soldes qui paient les appels aux modèles comme GPT d’OpenAI, Claude d’Anthropic et Gemini de Google, avaient été vidés du jour au lendemain. Le coupable n’était pas une nouvelle attaque astucieuse contre les créateurs de modèles eux-mêmes, mais une faille de sécurité dans OpenCode, un outil de codage d’IA open source populaire utilisé pour écrire et déboguer des logiciels à l’aide de grands modèles de langage.
Selon le post-mortem de l’équipe OpenCode, la faille laissait exposées les clés API stockées dans les espaces de travail des utilisateurs. Les clés API sont les longs mots de passe qui permettent à un programme de facturer des requêtes au compte d’un développeur. Une fois qu’ils les avaient, les attaquants pointaient simplement leurs propres scripts vers les modèles les plus chers disponibles et les laissaient tourner, épuisant les soldes de tokens en quelques heures. OpenCode a déclaré qu’environ 1,4 pour cent de ses utilisateurs de Console étaient concernés, une part faible mais néanmoins douloureuse pour un outil qui compte un public fidèle parmi les programmeurs.
Le moment ne pouvait pas être pire. Les assistants de codage d’IA sont devenus l’une des catégories les plus rapidement adoptées dans le logiciel, les développeurs intégrant l’accès aux modèles dans leur flux de travail quotidien via des outils comme OpenCode, Cursor et des éditeurs similaires. Cette commodité concentre le risque : une seule clé fuitée peut débloquer les services de quatre ou cinq fournisseurs à la fois, et la tarification à l’usage signifie que les dégâts augmentent avec l’appétit de l’attaquant plutôt qu’avec un plafond fixe.
Ce qui rend l’épisode notable, c’est sa banalité. Les services cloud subissent des fuites de clés depuis une décennie, mais les comptes d’IA sont des cibles particulièrement attrayantes car ils sont prépayés, faciles à revendre et souvent laissés avec des limites généreuses. De nombreux développeurs considèrent quelques dollars de crédit comme jetables et négligent les habitudes de rotation que les équipes de sécurité inculquent au personnel. Le résultat est un point faible dans tout l’écosystème des outils d’IA, pas seulement dans un projet.
L’incident met également à l’épreuve le modèle open source. La transparence d’OpenCode, un aveu public et un correctif rapide, est exactement ce que de nombreux utilisateurs disent vouloir des outils auxquels ils confient des identifiants. Mais la transparence ne restaure pas un solde vidé, et les développeurs affectés ont été laissés à poursuivre des remboursements auprès des fournisseurs de modèles, qui ne voient que des requêtes d’apparence valide arrivant d’une clé légitime.
On peut s’attendre à ce que les retombées poussent les équipes vers une gestion plus stricte des clés : des clés à portée limitée avec des plafonds de dépenses, une rotation automatique et des identifiants séparés pour chaque fournisseur afin qu’une fuite ne puisse pas se propager. Certains se tourneront vers des contrôles côté fournisseur qui plafonnent les dépenses quotidiennes ou exigent une approbation pour des pics d’utilisation inhabituellement élevés. La leçon est familière depuis l’ère du cloud, mais l’IA la réapprend à toute vitesse.
Pour l’industrie au sens large, la fuite d’OpenCode rappelle que la course pour construire des agents d’IA et des copilotes de codage est aussi une course pour les sécuriser. Les modèles deviennent peut-être plus intelligents, mais la plomberie qui les entoure, clés, permissions et facturation, reste là où les vrais dégâts se produisent. Les développeurs qui jugeaient autrefois les outils sur les scores de benchmarks posent désormais une question plus difficile : qui détient les clés, et que se passe-t-il quand elles fuitent ?