OpenCodeのリークで開発者のAPIキーが露出、AIアカウントが枯渇
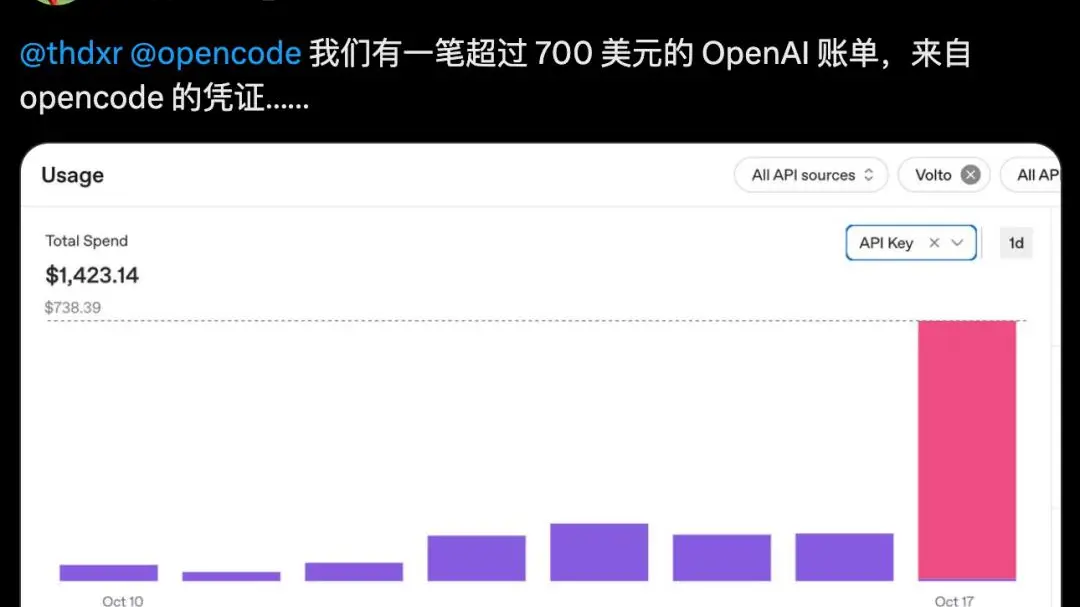
今週、世界中の開発者が厄介な驚きとともに目を覚ました。OpenAIのGPT、AnthropicのClaude、GoogleのGeminiなどのモデルへの呼び出しを支払うためのプリペイドAIクレジットが、一晩で枯渇していたのだ。原因は、モデルメーカー自体に対する巧妙な新攻撃ではなく、大規模言語モデルの助けを借りてソフトウェアを書いたりデバッグしたりするために使われる人気のオープンソースAIコーディングツール、OpenCodeのセキュリティホールだった。
OpenCodeチーム自身のポストモーテムによると、この欠陥によりユーザーのワークスペースに保存されたAPIキーが露出した。APIキーとは、プログラムが開発者のアカウントにリクエストを請求するための長いパスワードだ。攻撃者はこれを手に入れると、利用可能な最も高価なモデルに自分のスクリプトを向けて実行させ、数時間でトークン残高を使い果たした。OpenCodeは、Consoleユーザーの約1.4%が影響を受けたと述べている。小さな割合だが、プログラマーの間で熱心な支持者を持つツールにとっては痛手だ。
タイミングは最悪だ。AIコーディングアシスタントはソフトウェア分野で最も急速に採用が進むカテゴリの一つとなっており、開発者はOpenCode、Cursorなどのエディタを通じてモデルアクセスを日常のワークフローに組み込んでいる。この利便性はリスクを集中させる。一つの漏洩したキーが一度に4~5社のサービスを解錠し、従量課金制のため、被害は固定上限ではなく攻撃者の食欲に応じて拡大する。
この出来事が注目に値するのは、そのあまりのありふれ方だ。クラウドサービスは10年間キー漏洩に悩まされてきたが、AIアカウントはプリペイドで転売しやすく、しばしば寛大な制限が残されているため、格別に魅力的な標的となっている。多くの開発者は数ドルのクレジットを使い捨てと見なし、セキュリティチームが従業員に叩き込むローテーションの習慣を省略している。その結果、一つのプロジェクトだけでなく、AIツールエコシステム全体に脆弱な腹部が生まれている。
この事件はオープンソースモデルも試している。OpenCodeの透明性、すなわち公表と迅速なパッチは、多くのユーザーが認証情報を預けるツールに求めると言うものそのものだ。しかし透明性は枯渇した残高を回復しない。影響を受けた開発者は、正当なキーから届く有効に見えるリクエストしか見えないモデルプロバイダーとの返金交渉を余儀なくされている。
影響は、チームをより厳格なキー管理へと向かわせるだろう。支出制限付きのスコープ付きキー、自動ローテーション、ベンダーごとに別々の認証情報により、一つの漏洩が連鎖しないようにする。中には、1日の支出を制限したり、異常に大量の使用の急増に承認を要求したりするプロバイダー側の制御に移行するものも出るだろう。教訓はクラウド時代から馴染み深いものだが、AIはそれを再び速い速度で教えている。
業界全体にとって、OpenCodeのリークは、AIエージェントやコーディングコパイロットを構築する競争が、それらを安全にする競争でもあることを思い出させる。モデルは賢くなっているかもしれないが、実際の被害が起きるのは、キー、権限、請求といった周辺の配管部分だ。かつてベンチマークスコアでツールを評価していた開発者は今、より難しい問いを投げかけている。誰がキーを握っているのか、そしてそれが漏れたら何が起こるのか。