تسريب OpenCode يكشف مفاتيح API للمطورين ويستنزف حسابات الذكاء الاصطناعي
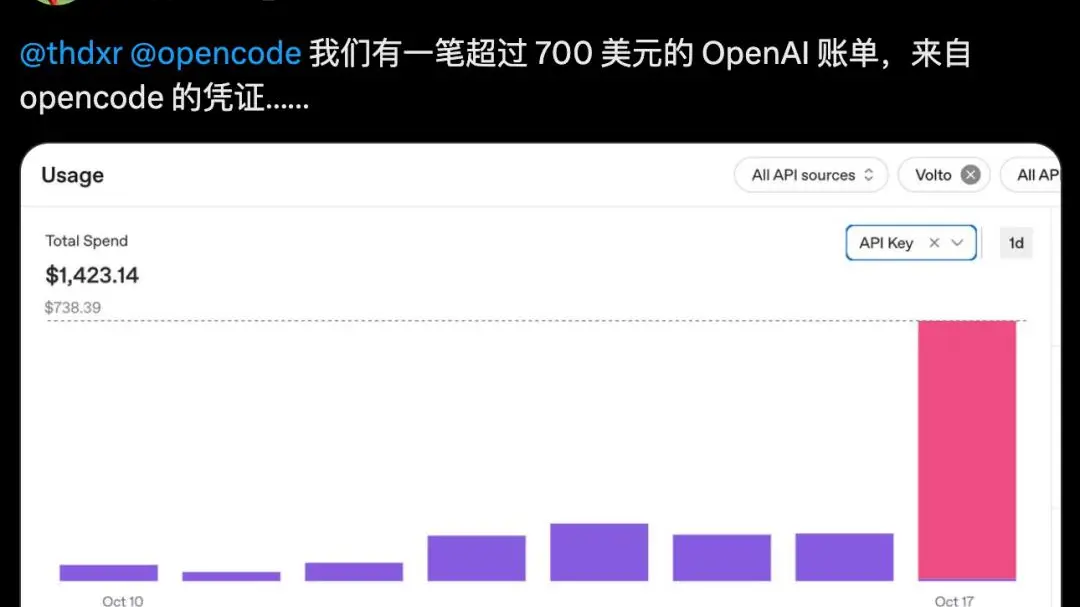
استيقظ المطورون حول العالم هذا الأسبوع على مفاجأة غير سارة: أرصدتهم المدفوعة مسبقًا للذكاء الاصطناعي، وهي الأرصدة التي تدفع مقابل الاستدعاءات لنماذج مثل GPT من OpenAI وClaude من Anthropic وGemini من Google، قد استُنزفت بين عشية وضحاها. لم يكن الجاني هجومًا جديدًا بارعًا على صانعي النماذج أنفسهم، بل ثغرة أمنية في OpenCode، أداة برمجة ذكاء اصطناعي مفتوحة المصدر شائعة تُستخدم لكتابة وتصحيح البرمجيات بمساعدة النماذج اللغوية الكبيرة.
وفقًا لتقرير ما بعد الحادث الذي أصدره فريق OpenCode نفسه، تركت الثغرة مفاتيح API المخزنة في مساحات عمل المستخدمين مكشوفة. مفاتيح API هي كلمات المرور الطويلة التي تسمح للبرنامج بتحميل الطلبات على حساب المطور. وبمجرد حصول المهاجمين عليها، وجّهوا ببساطة نصوصهم البرمجية إلى أغلى النماذج المتاحة وتركوها تعمل، مما أحرق أرصدة الرموز في غضون ساعات. وقالت OpenCode إن حوالي 1.4% من مستخدمي Console تأثروا، وهي نسبة صغيرة لكنها مؤلمة لأداة تحظى بمتابعة مخلصة بين المبرمجين.
التوقيت لا يمكن أن يكون أسوأ. أصبحت مساعدات البرمجة بالذكاء الاصطناعي واحدة من أسرع الفئات اعتمادًا في البرمجيات، حيث يربط المطورون الوصول إلى النماذج في سير عملهم اليومي عبر أدوات مثل OpenCode وCursor ومحررات مماثلة. هذه السهولة تركز المخاطر: مفتاح واحد مسرب يمكن أن يفتح خدمات أربعة أو خمسة موردين دفعة واحدة، والتسعير القائم على الاستخدام يعني أن الضرر يتوسع حسب شهية المهاجم وليس حسب أي سقف ثابت.
ما يجعل هذه الحادثة جديرة بالملاحظة هو مدى عاديتها. عانت الخدمات السحابية من تسريبات المفاتيح لعقد من الزمن، لكن حسابات الذكاء الاصطناعي أهداف جذابة بشكل غير عادي لأنها مدفوعة مسبقًا، ويسهل إعادة بيعها، وغالبًا ما تُترك بحدود سخية. يعامل العديد من المطورين بضعة دولارات من الرصيد كمادة قابلة للتصرف ويتخطون عادات التدوير التي تدرّب فرق الأمن الموظفين عليها. والنتيجة هي نقطة ضعف في جميع أنحاء نظام أدوات الذكاء الاصطناعي بأكمله، وليس في مشروع واحد فقط.
تختبر الحادثة أيضًا نموذج المصدر المفتوح. شفافية OpenCode، أي الاعتراف العلني والتصحيح السريع، هي بالضبط ما يقول العديد من المستخدمين إنهم يريدونه من الأدوات التي يأتمنونها على بيانات الاعتماد. لكن الشفافية لا تستعيد رصيدًا مستنزفًا، وقد تُرك المطورون المتأثرون لمطاردة المبالغ المستردة مع مزودي النماذج، الذين لا يرون سوى طلبات تبدو صالحة تصل من مفتاح شرعي.
من المتوقع أن تدفع التداعيات الفرق نحو إدارة أكثر صرامة للمفاتيح: مفاتيح محددة النطاق بحدود إنفاق، وتدوير تلقائي، وبيانات اعتماد منفصلة لكل مورد حتى لا يتسلسل تسريب واحد. سينتقل البعض نحو ضوابط من جانب المزود تحد من الإنفاق اليومي أو تتطلب موافقة على دفعات استخدام كبيرة بشكل غير عادي. الدرس مألوف من عصر السحابة، لكن الذكاء الاصطناعي يعلمه مرة أخرى بسرعة.
بالنسبة للصناعة الأوسع، يُعد تسريب OpenCode تذكيرًا بأن السباق لبناء وكلاء الذكاء الاصطناعي ومساعدي البرمجة هو أيضًا سباق لتأمينها. قد تصبح النماذج أذكى، لكن البنية المحيطة بها، من مفاتيح وأذونات وفوترة، تظل المكان الذي يحدث فيه الضرر الحقيقي. المطورون الذين كانوا يحكمون على الأدوات بنتائج المعايير القياسية يطرحون الآن سؤالًا أصعب: من يحمل المفاتيح، وماذا يحدث عندما تنفلت.