OpenCode लीक ने डेवलपर API कुंजियाँ उजागर कीं, AI खाते खाली
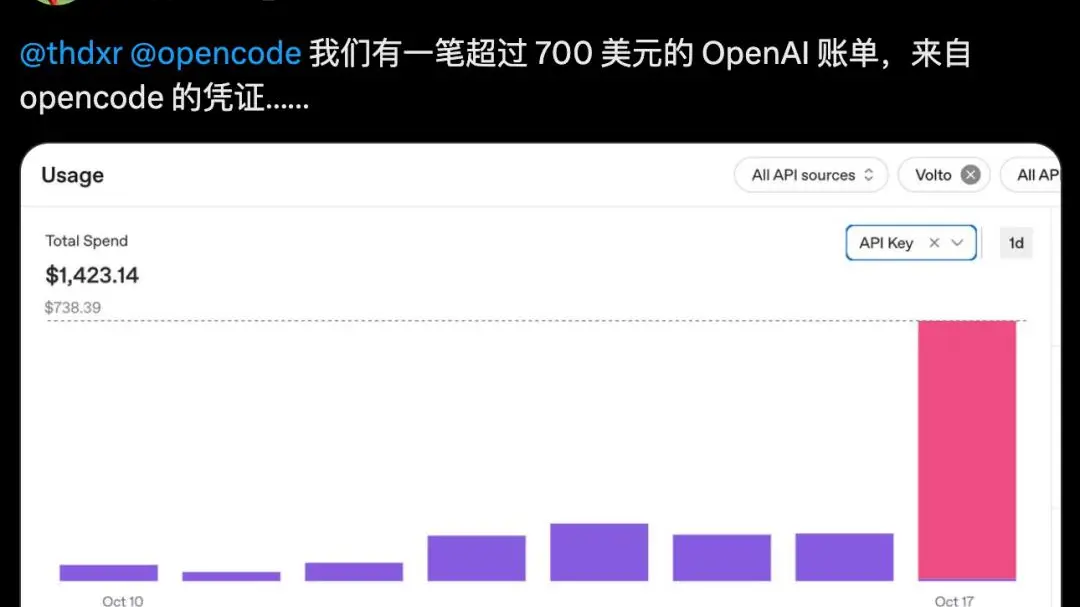
दुनिया भर के डेवलपर्स इस हफ्ते एक अप्रिय आश्चर्य के साथ जागे: उनके प्रीपेड AI क्रेडिट, यानी वे शेष राशियाँ जो OpenAI के GPT, Anthropic के Claude और Google के Gemini जैसे मॉडलों के कॉल का भुगतान करती हैं, रातों-रात खाली हो गई थीं। दोषी मॉडल निर्माताओं पर कोई चतुर नया हमला नहीं था, बल्कि OpenCode में एक सुरक्षा छिद्र था, जो बड़े भाषा मॉडलों की मदद से सॉफ्टवेयर लिखने और डीबग करने के लिए इस्तेमाल किया जाने वाला एक लोकप्रिय ओपन-सोर्स AI कोडिंग टूल है।
OpenCode टीम के अपने पोस्ट-मॉर्टम के अनुसार, इस खामी ने उपयोगकर्ता कार्यक्षेत्रों में संग्रहीत API कुंजियों को उजागर छोड़ दिया। API कुंजियाँ वे लंबे पासवर्ड होती हैं जो किसी प्रोग्राम को डेवलपर के खाते पर अनुरोधों का बिल करने देती हैं। हमलावरों के पास ये आते ही, उन्होंने बस अपनी स्क्रिप्ट को उपलब्ध सबसे महंगे मॉडलों पर इंगित किया और उन्हें चलने दिया, जिससे घंटों में टोकन शेष राशि जल गई। OpenCode ने कहा कि उसके लगभग 1.4 प्रतिशत Console उपयोगकर्ता प्रभावित हुए, एक छोटा हिस्सा लेकिन प्रोग्रामरों के बीच समर्पित अनुयायी वाले टूल के लिए फिर भी दर्दनाक।
समय बिल्कुल भी बुरा नहीं हो सकता था। AI कोडिंग सहायक सॉफ्टवेयर में सबसे तेजी से अपनाई जाने वाली श्रेणियों में से एक बन गए हैं, डेवलपर्स OpenCode, Cursor और समान संपादकों जैसे टूल के माध्यम से मॉडल पहुँच को अपने दैनिक कार्यप्रवाह में जोड़ रहे हैं। यह सुविधा जोखिम को केंद्रित करती है: एक भी लीक हुई कुंजी एक साथ चार या पाँच विक्रेताओं की सेवाओं को खोल सकती है, और उपयोग-आधारित मूल्य निर्धारण का अर्थ है कि नुकसान किसी निश्चित सीमा के बजाय हमलावर की भूख के साथ बढ़ता है।
इस घटना को उल्लेखनीय बनाता है यह कितनी साधारण है। क्लाउड सेवाओं ने एक दशक से कुंजी लीक का सामना किया है, लेकिन AI खाते असामान्य रूप से आकर्षक लक्ष्य हैं क्योंकि वे प्रीपेड हैं, फिर से बेचने में आसान हैं और अक्सर उदार सीमाओं के साथ छोड़ दिए जाते हैं। कई डेवलपर्स कुछ डॉलर के क्रेडिट को डिस्पोजेबल मानते हैं और उन रोटेशन आदतों को छोड़ देते हैं जो सुरक्षा टीमें कर्मचारियों में डालती हैं। परिणाम पूरे AI टूलिंग पारिस्थितिकी तंत्र में एक नरम पेट है, न कि केवल एक परियोजना में।
यह घटना ओपन-सोर्स मॉडल की भी परीक्षा लेती है। OpenCode की पारदर्शिता, एक सार्वजनिक स्वीकारोक्ति और एक त्वरित पैच, ठीक वही है जो कई उपयोगकर्ता उन टूल से चाहते हैं जिन्हें वे क्रेडेंशियल सौंपते हैं। लेकिन पारदर्शिता खाली हुई शेष राशि को बहाल नहीं करती, और प्रभावित डेवलपर्स को मॉडल प्रदाताओं के साथ धनवापसी का पीछा करने के लिए छोड़ दिया गया है, जो केवल एक वैध कुंजी से आने वाले वैध दिखने वाले अनुरोध देखते हैं।
उम्मीद है कि इसके परिणाम टीमों को सख्त कुंजी प्रबंधन की ओर धकेलेंगे: खर्च सीमा वाली स्कोप्ड कुंजियाँ, स्वचालित रोटेशन, और प्रत्येक विक्रेता के लिए अलग क्रेडेंशियल ताकि एक लीक कैस्केड न हो सके। कुछ दैनिक खर्च को सीमित करने या असामान्य रूप से बड़े उपयोग विस्फोटों के लिए अनुमोदन की आवश्यकता वाले प्रदाता-पक्ष नियंत्रणों की ओर बढ़ेंगे। सबक क्लाउड युग से परिचित है, लेकिन AI इसे फिर से तेजी से सिखा रहा है।
व्यापक उद्योग के लिए, OpenCode लीक एक अनुस्मारक है कि AI एजेंट और कोडिंग कोपायलट बनाने की दौड़ उन्हें सुरक्षित करने की भी दौड़ है। मॉडल हो सकता है होशियार हो रहे हों, लेकिन उनके आसपास की प्लंबिंग, कुंजियाँ, अनुमतियाँ और बिलिंग, वहीं रहती है जहाँ वास्तविक नुकसान होता है। जो डेवलपर्स कभी टूल को बेंचमार्क स्कोर पर आंकते थे, अब एक कठिन सवाल पूछ रहे हैं: कुंजियाँ किसके पास हैं, और जब वे फिसल जाती हैं तो क्या होता है?