Microsoft embauche des agents d'IA pour surveiller d'autres agents d'IA au travail
Les entreprises ont passé ces deux dernières années à confier de vraies tâches aux agents d’IA : lire des reçus de dépenses, approuver des remboursements, déplacer des données entre systèmes. Pour ce faire, un agent a besoin d’autorisations pour ouvrir des documents et faire fonctionner les logiciels qui les sous-tendent. Le problème, c’est qu’un agent qui interprète mal une tâche, ou qu’on persuade d’en faire une mauvaise, peut causer des dégâts à la vitesse d’une machine avant qu’un humain ne s’en aperçoive.
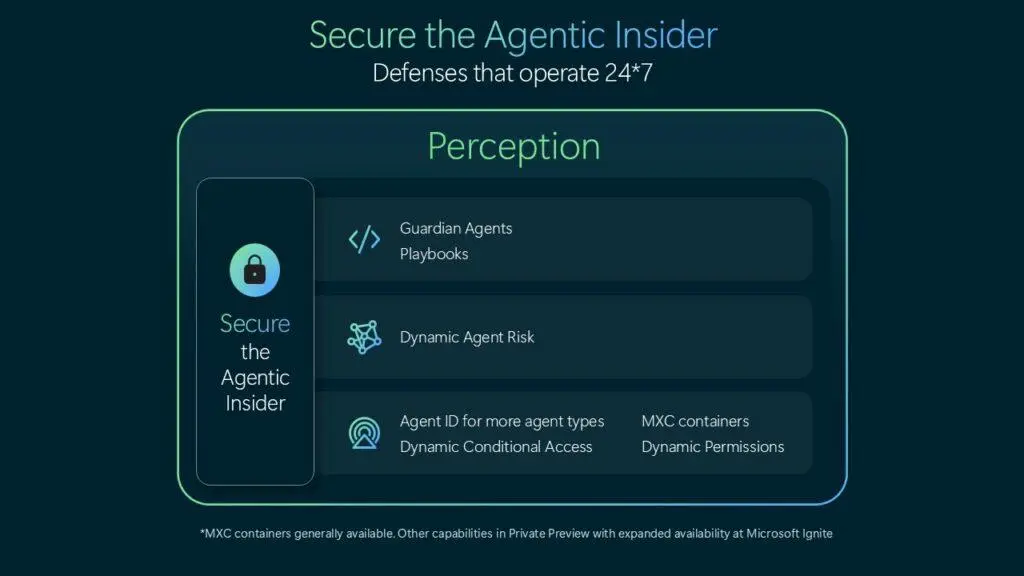
Le 19 octobre, Microsoft a annoncé l’ajout d’une nouvelle couche de surveillants à son projet Perception, son système de sécurité pour les agents d’entreprise. Les surveillants sont eux-mêmes des agents d’IA. Ils suivent les autres agents, vérifient ce qu’ils font et, quand quelque chose cloche, en retracent la cause, retirent des autorisations et, si nécessaire, arrêtent l’agent travailleur. La formulation de l’entreprise est directe : pour arrêter un infiltré de l’IA, mettez une autre IA en faction.
Cette décision reflète un changement dans la façon dont les entreprises conçoivent l’automatisation. La première vague d’outils d’agents se vendait sur l’autonomie : laissez le modèle gérer toute la tâche. La deuxième vague vend la supervision. Un agent ayant accès à un système de remboursement est un petit employé avec un badge et, comme tout employé, il a besoin de quelqu’un pour vérifier son travail. La réponse de Microsoft est de rendre ce vérificateur bon marché et infatigable, plutôt que d’embaucher plus de personnes pour surveiller des tableaux de bord.
Cela a des implications pour le milieu de la hiérarchie d’entreprise. Les cadres intermédiaires ont longtemps été la couche qui vérifie le travail, détecte les erreurs et fait remonter les exceptions. Si les agents peuvent effectuer la vérification de routine, l’argument veut que cette couche ne disparaisse pas : elle change de forme. Les personnes montent en grade pour définir les politiques, déterminer ce qui compte comme une exception et traiter les cas que les moniteurs ne peuvent pas résoudre. Les agents de surveillance ne savent que ce qu’on leur a dit de considérer comme suspect.
Le défi technique est réel. Un agent gardien doit comprendre ce qu’un agent travailleur essayait de faire, ce qui signifie lire les mêmes journaux et appels d’outils, et il doit être assez rapide pour intervenir avant qu’un paiement ne soit effectué. Les fausses alertes coûtent cher aussi : un moniteur trop zélé qui gèle un flux de travail légitime agacera les équipes qu’il est censé protéger. Microsoft n’a pas divulgué comment le système décide quand révoquer un accès plutôt que simplement signaler une activité à un humain.
Les entreprises observent attentivement car les déploiements d’agents se multiplient plus vite que les outils de sécurité qui les entourent. Les mêmes autorisations qui rendent un agent utile sont celles qui le rendent dangereux, et peu d’entreprises ont établi des règles claires sur ce qu’un agent peut faire sans supervision. Les fournisseurs capables d’offrir une réponse crédible — y compris une piste d’audit montrant ce qu’un agent a fait et pourquoi il a été arrêté — ont un argument de vente plus facile.
Pour l’instant, le produit est un signal de l’orientation du marché : de la création d’agents à leur gouvernance. La prochaine chose à surveiller est de savoir si les clients signalent que les agents de surveillance détectent de vrais problèmes, ou s’ils génèrent surtout des alertes que les humains finissent par ignorer.