Microsoft zet AI-agenten in om andere AI-agenten op het werk in de gaten te houden
Bedrijven hebben de afgelopen twee jaar AI-agenten echte banen gegeven: het lezen van onkostenbonnen, het goedkeuren van vergoedingen, het verplaatsen van gegevens tussen systemen. Om dat te kunnen doen, heeft een agent toestemming nodig om documenten te openen en de software erachter te bedienen. Het probleem is dat een agent die een taak verkeerd begrijpt, of die wordt overgehaald tot de verkeerde, schade kan aanrichten op machinesnelheid voordat een mens het merkt.
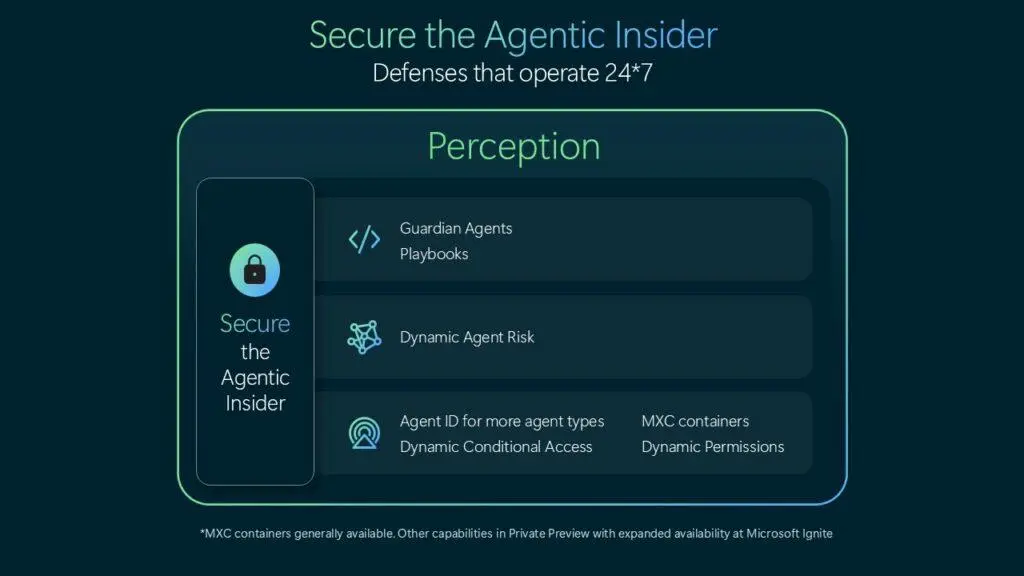
Op 19 oktober zei Microsoft dat het een nieuwe laag toezichthouders toevoegt aan Project Perception, zijn beveiligingssysteem voor bedrijfsagenten. De toezichthouders zijn zelf AI-agenten. Ze volgen de andere agenten, controleren wat ze doen en, wanneer er iets niet klopt, sporen ze de oorzaak op, trekken ze machtigingen in en schakelen ze indien nodig de werkende agent uit. De eigen formulering van het bedrijf is bot: om een AI-insider te stoppen, zet je een andere AI op wacht.
De zet weerspiegelt een verschuiving in hoe bedrijven over automatisering denken. De eerste golf agenttools verkocht zichzelf op autonomie: laat het model de hele taak afhandelen. De tweede golf verkoopt toezicht. Een agent met toegang tot een vergoedingssysteem is een kleine werknemer met een badge, en zoals elke werknemer heeft hij iemand nodig die zijn werk beoordeelt. Microsofts antwoord is om die beoordelaar goedkoop en onvermoeibaar te maken, in plaats van meer mensen aan te nemen om dashboards in de gaten te houden.
Dat heeft gevolgen voor het midden van de bedrijfshiërarchie. Middenmanagers zijn lang de laag geweest die werk controleert, fouten opvangt en uitzonderingen escaleert. Als agenten de routinematige controle kunnen doen, luidt het argument, verdwijnt die laag niet — ze verandert van vorm. Mensen schuiven op naar het bepalen van beleid, het definiëren van wat als uitzondering geldt en het afhandelen van de gevallen die de monitoren niet kunnen oplossen. De monitoringsagenten weten alleen wat hun is opgedragen als verdacht te beschouwen.
De technische uitdaging is reëel. Een bewakingsagent moet begrijpen wat een werkende agent probeerde te doen, wat betekent dat hij dezelfde logs en tool-aanroepen leest, en hij moet snel genoeg zijn om in te grijpen voordat een betaling de deur uit gaat. Valse alarmen zijn ook kostbaar: een overijverige monitor die een legitieme workflow bevriest, irriteert de teams die hij zou moeten beschermen. Microsoft heeft niet onthuld hoe het systeem beslist wanneer het toegang intrekt en wanneer het simpelweg activiteit voor een mens markeert.
Bedrijven kijken nauwlettend toe omdat agent-implementaties zich sneller vermenigvuldigen dan de beveiligingstools eromheen. Dezelfde machtigingen die een agent nuttig maken, zijn degene die hem gevaarlijk maken, en weinig bedrijven hebben duidelijke regels opgesteld voor wat een agent zonder toezicht mag doen. Leveranciers die een geloofwaardig antwoord kunnen bieden — inclusief een audittrail die laat zien wat een agent deed en waarom hij werd gestopt — hebben een gemakkelijkere verkooppraatje.
Voorlopig is het product een signaal over waar de markt naartoe gaat: van het bouwen van agenten naar het besturen ervan. Het volgende om in de gaten te houden is of klanten melden dat de monitoringsagenten echte problemen vangen, of vooral waarschuwingen genereren die mensen uiteindelijk negeren.