Les preuves à divulgation nulle de connaissance passent de niche cryptographique à l'informatique quotidienne
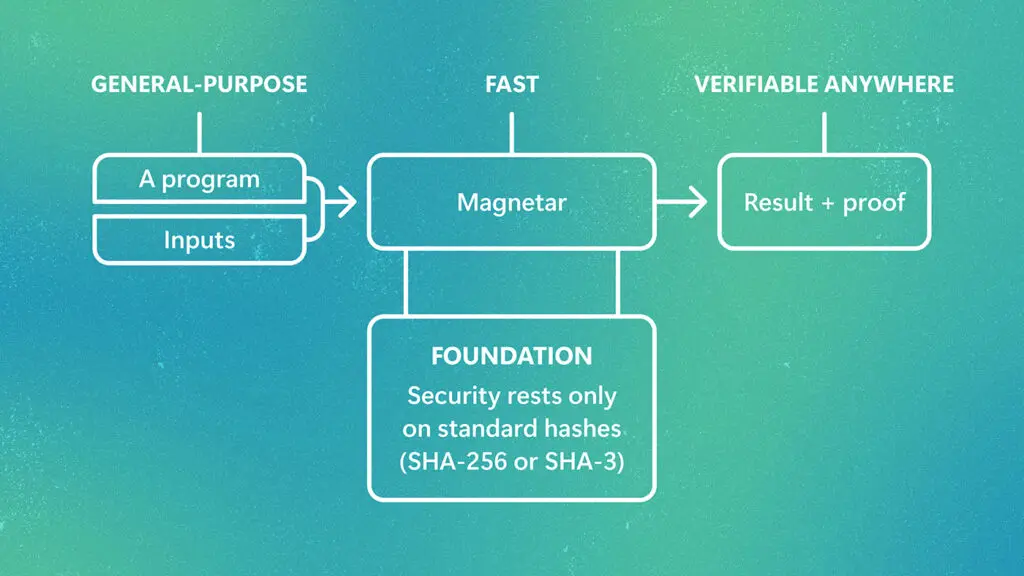
Lorsqu’un serveur cloud vous dit qu’il a exécuté votre code correctement, comment savoir qu’il n’a pas coupé les coins ? Une branche de la cryptographie appelée preuves à divulgation nulle de connaissance offre une réponse : le serveur peut produire un court certificat mathématique prouvant que le résultat est correct, sans révéler les données sous-jacentes ni vous forcer à réexécuter l’ensemble du travail. Jusqu’à récemment, ces preuves étaient lentes et difficiles à écrire, et restaient principalement confinées aux cryptomonnaies et aux démonstrations académiques.
Une équipe de Microsoft Research tente de changer cela avec un projet appelé Magnetar. Selon un récent article du laboratoire, le système est conçu pour amener les preuves à divulgation nulle de connaissance dans le courant dominant en prenant en charge les langages de programmation standard, afin que les développeurs n’aient pas besoin d’apprendre un langage de preuve sur mesure ni de réécrire leur code à partir de zéro. L’équipe rapporte d’importants gains de vitesse parallèlement à ce travail sur l’utilisabilité.
L’attrait est large. Dans le cloud computing, un client pourrait vérifier qu’un serveur distant a traité des enregistrements sensibles selon une règle convenue sans remettre les données elles-mêmes — utile pour la santé, la finance et tout contexte où les règles de confidentialité sont contraignantes. En intelligence artificielle, les preuves pourraient certifier qu’un modèle a produit une sortie à partir d’une entrée particulière, offrant un nouveau type de piste d’audit à une époque de modèles opaques.
Les preuves à divulgation nulle de connaissance fonctionnent en transformant un calcul en une affirmation mathématique qui peut être vérifiée rapidement. La difficulté a toujours été la surcharge : prouver un grand programme peut prendre beaucoup plus de temps que de simplement l’exécuter. La contribution de Magnetar semble être un mélange de techniques de compilateur et d’astuces arithmétiques qui réduisent cet écart tout en gardant les langages ordinaires utilisables.
Cette combinaison compte parce que l’adoption est généralement bloquée moins par la théorie que par les frictions. Si un développeur doit devenir expert en cryptographie pour ajouter du calcul vérifiable, la plupart ne prendront pas la peine. La prise en charge de langages familiers abaisse la barrière, et les améliorations de vitesse rendent l’approche abordable à l’échelle des services cloud et des pipelines de données.
La recherche s’inscrit aussi dans un changement plus large de l’informatique. À mesure que davantage de travail se déplace vers des serveurs distants et que les systèmes d’IA prennent des décisions qui affectent de vraies personnes, la confiance est de plus en plus quelque chose qui doit être démontré plutôt que supposé. Le calcul vérifiable donne aux ingénieurs un outil pour étayer des affirmations par des preuves plutôt que par des promesses, que l’affirmation concerne une requête de base de données, un calcul financier ou la sortie d’un modèle.
Des défis subsistent. Les systèmes de preuve sont complexes, et bien régler les détails de sécurité est impitoyable ; des bugs peuvent discrètement saper les garanties. Les coûts, bien qu’en baisse, restent importants pour de très grandes charges de travail. Et les normes sont immatures, ce qui signifie que les premiers adoptants pourraient faire face à des changements à mesure que les techniques évoluent.
Pourtant, la direction est claire. Des travaux comme Magnetar suggèrent que les preuves à divulgation nulle de connaissance passent d’une curiosité cryptographique de niche à une brique pratique pour les systèmes cloud et d’IA. Pour les entreprises qui traitent des données sensibles ou doivent montrer leur travail, la capacité de vérifier un résultat sans le réexécuter ni exposer des secrets pourrait bientôt devenir une attente standard plutôt qu’un luxe.