Zero-Knowledge-Beweise verlassen die Krypto-Nische und erreichen den Alltag der Computer
Wenn ein Cloud-Server Ihnen sagt, er habe Ihren Code korrekt ausgeführt, woher wissen Sie, dass er keine Abkürzungen genommen hat? Ein Zweig der Kryptographie namens Zero-Knowledge-Beweise bietet eine Antwort: Der Server kann ein kurzes mathematisches Zertifikat ausstellen, das beweist, dass das Ergebnis korrekt ist, ohne die zugrunde liegenden Daten offenzulegen oder Sie zu zwingen, den gesamten Auftrag erneut auszuführen. Bis vor kurzem waren diese Beweise langsam und umständlich zu schreiben und beschränkten sich meist auf Kryptowährungen und akademische Demos.
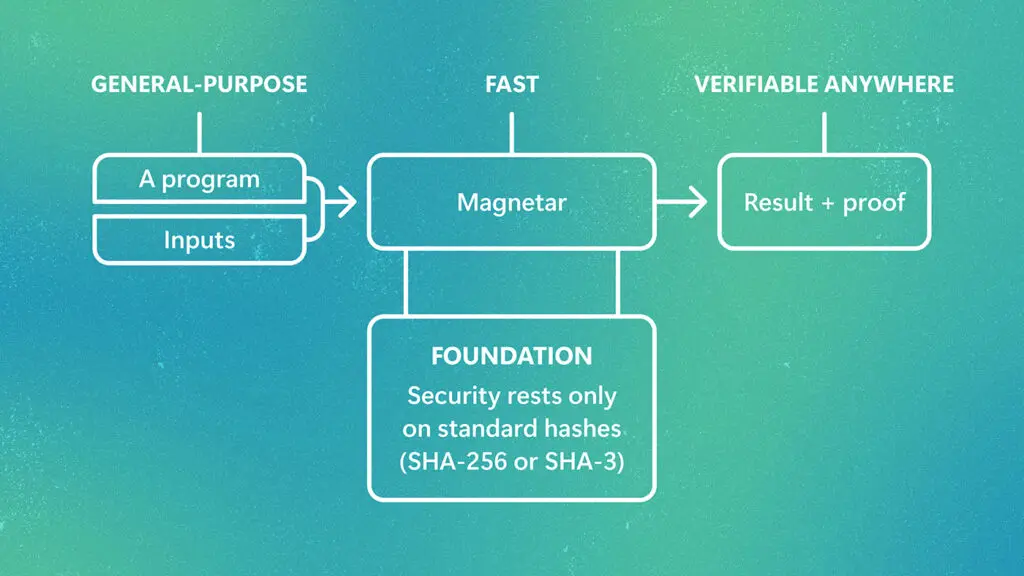
Ein Team bei Microsoft Research versucht, das mit einem Projekt namens Magnetar zu ändern. Laut einem kürzlich veröffentlichten Beitrag des Labors ist das System darauf ausgelegt, Zero-Knowledge-Beweise in den Mainstream zu bringen, indem es Standard-Programmiersprachen unterstützt, sodass Entwickler weder eine maßgeschneiderte Beweissprache erlernen noch ihren Code von Grund auf neu schreiben müssen. Das Team berichtet von erheblichen Geschwindigkeitsgewinnen neben dieser Arbeit an der Benutzerfreundlichkeit.
Der Reiz ist breit. Im Cloud-Computing könnte ein Kunde überprüfen, dass ein entfernter Server sensible Datensätze gemäß einer vereinbarten Regel verarbeitet hat, ohne die Daten selbst herauszugeben – nützlich für das Gesundheitswesen, das Finanzwesen und jede Umgebung, in der Datenschutzvorschriften greifen. In der künstlichen Intelligenz könnten Beweise bescheinigen, dass ein Modell eine Ausgabe aus einer bestimmten Eingabe erzeugt hat, und so in einer Ära undurchsichtiger Modelle eine neue Art von Prüfpfad bieten.
Zero-Knowledge-Beweise funktionieren, indem sie eine Berechnung in eine mathematische Aussage verwandeln, die schnell überprüft werden kann. Der schwierige Teil war immer der Overhead: Das Beweisen eines großen Programms kann um ein Vielfaches länger dauern als das einfache Ausführen. Magnetars Beitrag scheint eine Mischung aus Compiler-Techniken und arithmetischen Tricks zu sein, die diese Lücke verkleinern und dabei gewöhnliche Sprachen nutzbar halten.
Diese Kombination ist wichtig, weil die Akzeptanz meist weniger durch die Theorie als durch Reibung blockiert wird. Wenn ein Entwickler zum Kryptographie-Experten werden muss, um verifizierbare Berechnungen hinzuzufügen, werden die meisten es nicht tun. Die Unterstützung vertrauter Sprachen senkt die Hürde, und Geschwindigkeitsverbesserungen machen den Ansatz in der Größenordnung von Cloud-Diensten und Datenpipelines erschwinglich.
Die Forschung spricht auch für einen breiteren Wandel in der Informatik. Da immer mehr Arbeit auf entfernte Server verlagert wird und KI-Systeme Entscheidungen treffen, die echte Menschen betreffen, ist Vertrauen zunehmend etwas, das demonstriert statt angenommen werden muss. Verifizierbare Berechnungen geben Ingenieuren ein Werkzeug, um Behauptungen mit Beweisen statt mit Versprechen zu untermauern, sei es bei einer Datenbankabfrage, einer Finanzberechnung oder der Ausgabe eines Modells.
Herausforderungen bleiben. Beweissysteme sind komplex, und die Sicherheitsdetails richtig hinzubekommen ist unerbittlich; Fehler können Garantien stillschweigend untergraben. Die Kosten sind zwar sinkend, aber für sehr große Workloads noch immer erheblich. Und die Standards sind unreif, was bedeutet, dass frühe Anwender angesichts sich entwickelnder Techniken mit Änderungen rechnen müssen.
Dennoch ist die Richtung klar. Arbeiten wie Magnetar deuten darauf hin, dass Zero-Knowledge-Beweise von einer kryptographischen Nischenkuriosität zu einem praktischen Baustein für Cloud- und KI-Systeme aufsteigen. Für Unternehmen, die sensible Daten verarbeiten oder ihre Arbeit nachweisen müssen, könnte die Fähigkeit, ein Ergebnis zu überprüfen, ohne es erneut auszuführen oder Geheimnisse preiszugeben, bald zu einer Standarderwartung statt zu einem Luxus werden.