Las pruebas de conocimiento cero pasan de nicho criptográfico a la informática cotidiana
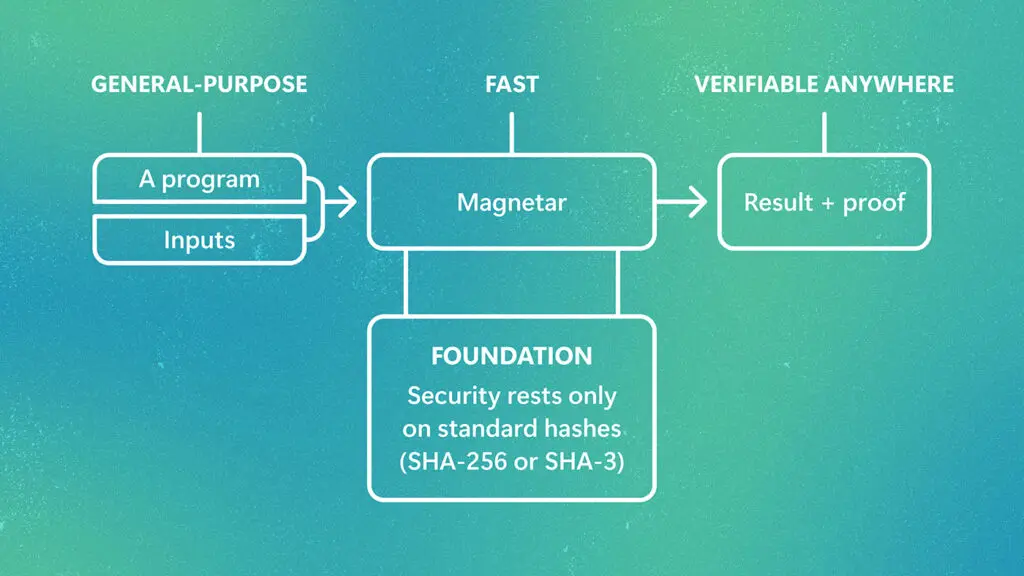
Cuando un servidor en la nube le dice que ejecutó su código correctamente, ¿cómo sabe que no tomó atajos? Una rama de la criptografía llamada pruebas de conocimiento cero ofrece una respuesta: el servidor puede producir un certificado matemático corto que demuestra que el resultado es correcto, sin revelar los datos subyacentes ni obligarle a volver a ejecutar todo el trabajo. Hasta hace poco, estas pruebas eran lentas y difíciles de escribir, y estaban confinadas principalmente a las criptomonedas y a las demostraciones académicas.
Un equipo de Microsoft Research está intentando cambiar eso con un proyecto llamado Magnetar. Según una publicación reciente del laboratorio, el sistema está diseñado para llevar las pruebas de conocimiento cero a la corriente principal mediante el soporte de lenguajes de programación estándar, de modo que los desarrolladores no necesiten aprender un lenguaje de pruebas a medida ni reescribir su código desde cero. El equipo informa de importantes ganancias de velocidad junto con ese trabajo de usabilidad.
El atractivo es amplio. En la computación en la nube, un cliente podría verificar que un servidor remoto procesó registros sensibles de acuerdo con una regla acordada sin entregar los datos en sí, algo útil para la sanidad, las finanzas y cualquier entorno donde las normas de privacidad sean estrictas. En inteligencia artificial, las pruebas podrían certificar que un modelo produjo una salida a partir de una entrada concreta, ofreciendo un nuevo tipo de pista de auditoría en una era de modelos opacos.
Las pruebas de conocimiento cero funcionan convirtiendo un cálculo en una declaración matemática que puede verificarse rápidamente. La parte difícil siempre ha sido la sobrecarga: probar un programa grande puede llevar muchas veces más tiempo que simplemente ejecutarlo. La contribución de Magnetar parece ser una mezcla de técnicas de compilador y trucos aritméticos que reducen esa brecha manteniendo utilizables los lenguajes ordinarios.
Esa combinación importa porque la adopción suele estar bloqueada menos por la teoría que por la fricción. Si un desarrollador debe convertirse en experto en criptografía para añadir computación verificable, la mayoría no se molestará. El soporte para lenguajes familiares reduce la barrera, y las mejoras de velocidad hacen que el enfoque sea asequible a la escala de los servicios en la nube y las canalizaciones de datos.
La investigación también apunta a un cambio más amplio en la informática. A medida que más trabajo se traslada a servidores remotos y los sistemas de IA toman decisiones que afectan a personas reales, la confianza es cada vez más algo que debe demostrarse en lugar de suponerse. La computación verificable da a los ingenieros una herramienta para respaldar afirmaciones con pruebas en lugar de promesas, ya sea que la afirmación se refiera a una consulta de base de datos, un cálculo financiero o la salida de un modelo.
Quedan desafíos. Los sistemas de prueba son complejos, y acertar con los detalles de seguridad no admite errores; los fallos pueden socavar silenciosamente las garantías. Los costes, aunque disminuyen, siguen siendo significativos para cargas de trabajo muy grandes. Y los estándares son inmaduros, lo que significa que los primeros adoptantes pueden enfrentarse a cambios a medida que evolucionan las técnicas.
Aun así, la dirección es clara. Trabajos como Magnetar sugieren que las pruebas de conocimiento cero están graduándose de una curiosidad criptográfica de nicho a un componente práctico para los sistemas en la nube y de IA. Para las empresas que manejan datos sensibles o deben mostrar su trabajo, la capacidad de verificar un resultado sin volver a ejecutarlo ni exponer secretos podría convertirse pronto en una expectativa estándar en lugar de un lujo.