Le prove a conoscenza zero passano dalla nicchia delle criptovalute all'informatica quotidiana
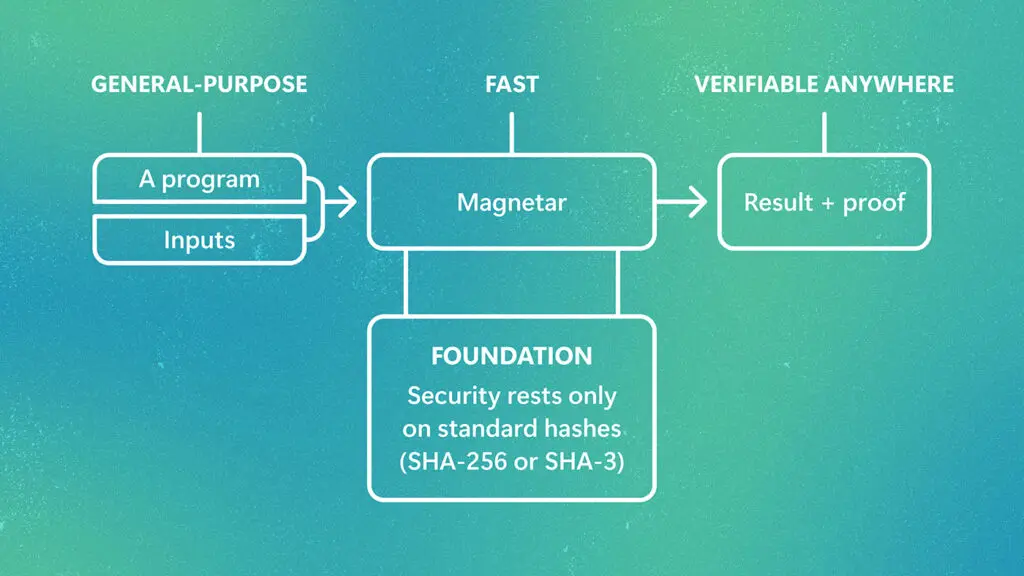
Quando un server cloud ti dice che ha eseguito correttamente il tuo codice, come fai a sapere che non ha tagliato gli angoli? Un ramo della crittografia chiamato prove a conoscenza zero offre una risposta: il server può produrre un breve certificato matematico che dimostra che il risultato è corretto, senza rivelare i dati sottostanti né obbligarti a rieseguire l’intero lavoro. Fino a poco tempo fa queste prove erano lente e difficili da scrivere, per lo più confinate alle criptovalute e alle demo accademiche.
Un team di Microsoft Research sta cercando di cambiare questo con un progetto chiamato Magnetar. Secondo un recente post del laboratorio, il sistema è progettato per portare le prove a conoscenza zero nel mainstream supportando linguaggi di programmazione standard, in modo che gli sviluppatori non debbano imparare un linguaggio di prova su misura o riscrivere il codice da zero. Il team riporta notevoli guadagni di velocità insieme a questo lavoro di usabilità.
L’appeal è ampio. Nel cloud computing, un cliente potrebbe verificare che un server remoto abbia elaborato dati sensibili secondo una regola concordata senza consegnare i dati stessi — utile per sanità, finanza e qualsiasi contesto in cui le regole sulla privacy mordono. Nell’intelligenza artificiale, le prove potrebbero certificare che un modello ha prodotto un output da un determinato input, offrendo un nuovo tipo di traccia di audit in un’era di modelli opachi.
Le prove a conoscenza zero funzionano trasformando un calcolo in un’affermazione matematica che può essere verificata rapidamente. La parte difficile è sempre stata l’overhead: dimostrare un grande programma può richiedere molte volte più tempo che eseguirlo semplicemente. Il contributo di Magnetar sembra essere un mix di tecniche di compilazione e trucchi aritmetici che riducono questo divario mantenendo utilizzabili i linguaggi comuni.
Questa combinazione è importante perché l’adozione è solitamente bloccata meno dalla teoria che dall’attrito. Se uno sviluppatore deve diventare un esperto di crittografia per aggiungere il calcolo verificabile, la maggior parte non si prenderà la briga. Il supporto per linguaggi familiari abbassa la barriera, e i miglioramenti di velocità rendono l’approccio conveniente su scala di servizi cloud e pipeline di dati.
La ricerca parla anche di un più ampio cambiamento nell’informatica. Man mano che più lavoro si sposta su server remoti e i sistemi di AI prendono decisioni che influenzano persone reali, la fiducia è sempre più qualcosa che deve essere dimostrata piuttosto che presunta. Il calcolo verificabile offre agli ingegneri uno strumento per supportare le affermazioni con prove invece che con promesse, che l’affermazione riguardi una query di database, un calcolo finanziario o l’output di un modello.
Restano sfide. I sistemi di prova sono complessi, e ottenere i dettagli di sicurezza corretti è implacabile; i bug possono minare silenziosamente le garanzie. I costi, sebbene in calo, sono ancora significativi per carichi di lavoro molto grandi. E gli standard sono immaturi, il che significa che i primi adottanti potrebbero affrontare cambiamenti man mano che le tecniche evolvono.
Tuttavia, la direzione è chiara. Lavori come Magnetar suggeriscono che le prove a conoscenza zero stanno passando da curiosità crittografica di nicchia a elemento costitutivo pratico per i sistemi cloud e AI. Per le aziende che gestiscono dati sensibili o devono mostrare il proprio lavoro, la capacità di verificare un risultato senza rieseguirlo o esporre segreti potrebbe presto diventare un’aspettativa standard piuttosto che un lusso.