Zero-knowledge proofs verhuizen van crypto-niche naar alledaagse computing
Wanneer een cloudserver je vertelt dat hij je code correct heeft uitgevoerd, hoe weet je dan dat hij geen bochten heeft afgesneden? Een tak van de cryptografie genaamd zero-knowledge proofs biedt een antwoord: de server kan een kort wiskundig certificaat produceren dat bewijst dat het resultaat correct is, zonder de onderliggende gegevens te onthullen of je te dwingen de hele taak opnieuw uit te voeren. Tot voor kort waren deze proofs traag en lastig te schrijven, meestal beperkt tot cryptocurrency en academische demo’s.
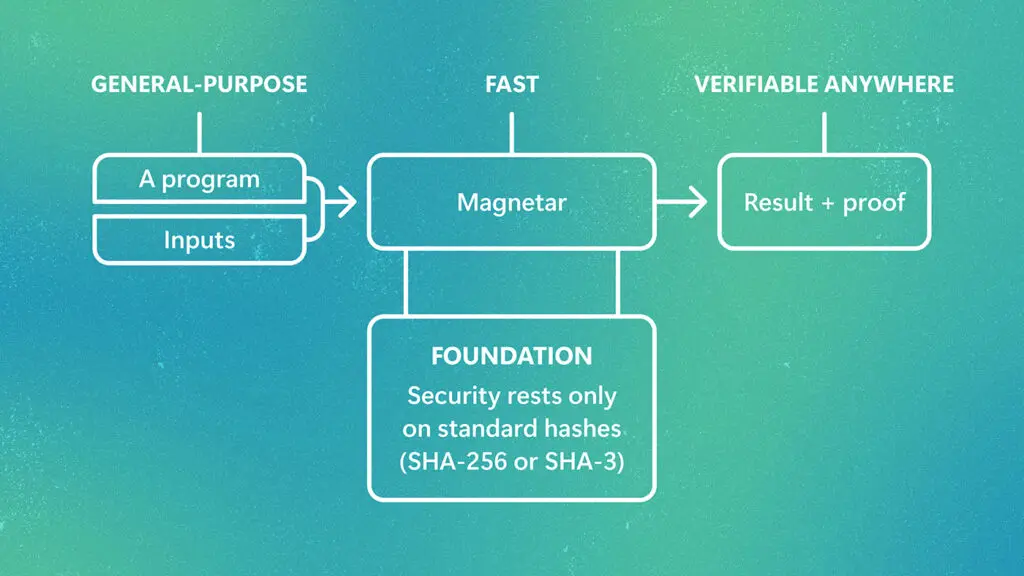
Een team bij Microsoft Research probeert dat te veranderen met een project genaamd Magnetar. Volgens een recent bericht van het lab is het systeem ontworpen om zero-knowledge proofs naar het mainstream te brengen door standaard programmeertalen te ondersteunen, zodat ontwikkelaars geen eigen proof-taal hoeven te leren of hun code vanaf nul hoeven te herschrijven. Het team meldt grote snelheidswinst naast dat bruikbaarheidswerk.
De aantrekkingskracht is breed. In cloudcomputing zou een klant kunnen verifiëren dat een externe server gevoelige records heeft verwerkt volgens een afgesproken regel zonder de gegevens zelf over te dragen — nuttig voor gezondheidszorg, financiën en elke omgeving waar privacyregels knellen. In kunstmatige intelligentie zouden proofs kunnen certificeren dat een model een output heeft geproduceerd uit een bepaalde input, wat een nieuw soort audittrail biedt in een tijdperk van ondoorzichtige modellen.
Zero-knowledge proofs werken door een berekening om te zetten in een wiskundige uitspraak die snel kan worden gecontroleerd. Het moeilijke deel is altijd de overhead geweest: het bewijzen van een groot programma kan vele malen langer duren dan het simpelweg uitvoeren ervan. De bijdrage van Magnetar lijkt een mix te zijn van compilertechnieken en rekenkundige trucs die die kloof verkleinen terwijl gewone talen bruikbaar blijven.
Die combinatie is belangrijk omdat adoptie meestal minder wordt geblokkeerd door theorie dan door frictie. Als een ontwikkelaar een cryptografie-expert moet worden om verifieerbare berekeningen toe te voegen, zullen de meesten het niet doen. Ondersteuning voor bekende talen verlaagt de drempel, en snelheidsverbeteringen maken de aanpak betaalbaar op de schaal van clouddiensten en datapipelines.
Het onderzoek spreekt ook van een bredere verschuiving in computing. Naarmate meer werk naar externe servers verschuift en AI-systemen beslissingen nemen die echte mensen beïnvloeden, is vertrouwen steeds vaker iets dat moet worden aangetoond in plaats van aangenomen. Verifieerbare berekeningen geven ingenieurs een hulpmiddel om beweringen te onderbouwen met proofs in plaats van beloften, of de bewering nu een databasequery, een financiële berekening of de output van een model betreft.
Uitdagingen blijven. Proof-systemen zijn complex, en de beveiligingsdetails goed krijgen is onvergevingsgezind; bugs kunnen garanties stilletjes ondermijnen. Kosten, hoewel dalend, zijn nog steeds aanzienlijk voor zeer grote workloads. En standaarden zijn onvolwassen, wat betekent dat vroege adopters te maken kunnen krijgen met veranderingen naarmate technieken zich ontwikkelen.
Toch is de richting duidelijk. Werk zoals Magnetar suggereert dat zero-knowledge proofs zich ontwikkelen van een niche cryptografische curiositeit naar een praktische bouwsteen voor cloud- en AI-systemen. Voor bedrijven die gevoelige gegevens verwerken of hun werk moeten laten zien, zou de mogelijkheid om een resultaat te verifiëren zonder het opnieuw uit te voeren of geheimen bloot te leggen binnenkort een standaardverwachting kunnen worden in plaats van een luxe.