Provas de conhecimento zero passam de nicho criptográfico para a computação cotidiana
Quando um servidor em nuvem lhe diz que executou seu código corretamente, como você sabe que ele não cortou caminho? Um ramo da criptografia chamado provas de conhecimento zero oferece uma resposta: o servidor pode produzir um curto certificado matemático provando que o resultado está correto, sem revelar os dados subjacentes nem forçá-lo a reexecutar todo o trabalho. Até recentemente, essas provas eram lentas e difíceis de escrever, ficando confinadas principalmente a criptomoedas e demonstrações acadêmicas.
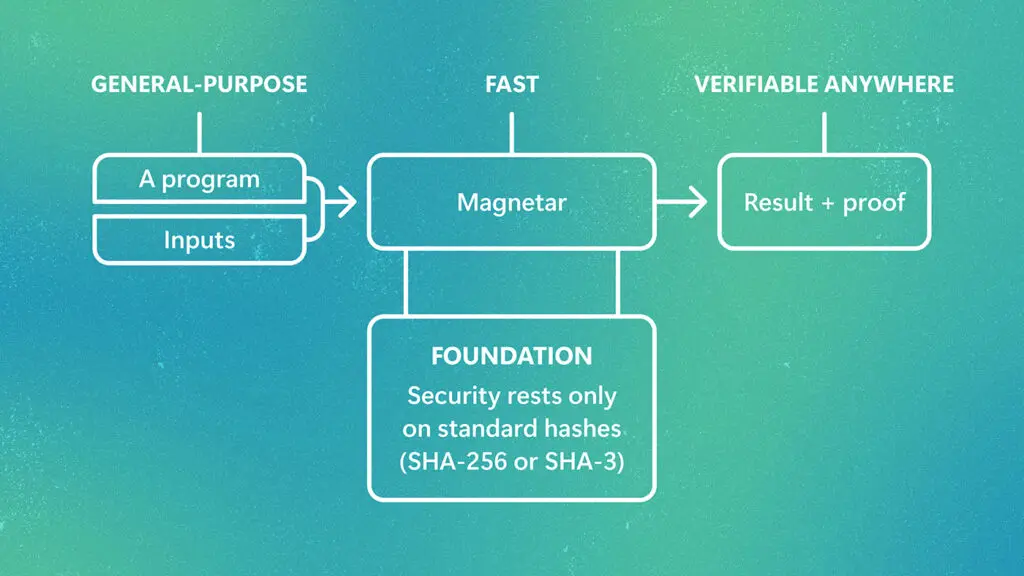
Uma equipe da Microsoft Research está tentando mudar isso com um projeto chamado Magnetar. De acordo com uma publicação recente do laboratório, o sistema foi projetado para trazer as provas de conhecimento zero para o mainstream, suportando linguagens de programação padrão, de modo que os desenvolvedores não precisem aprender uma linguagem de prova sob medida nem reescrever seu código do zero. A equipe relata grandes ganhos de velocidade juntamente com esse trabalho de usabilidade.
O apelo é amplo. Na computação em nuvem, um cliente poderia verificar que um servidor remoto processou registros sensíveis de acordo com uma regra acordada sem entregar os dados em si — útil para saúde, finanças e qualquer ambiente onde as regras de privacidade sejam rigorosas. Na inteligência artificial, as provas poderiam certificar que um modelo produziu uma saída a partir de uma entrada específica, oferecendo um novo tipo de trilha de auditoria em uma era de modelos opacos.
As provas de conhecimento zero funcionam transformando um cálculo em uma declaração matemática que pode ser verificada rapidamente. A parte difícil sempre foi a sobrecarga: provar um programa grande pode levar muitas vezes mais tempo do que simplesmente executá-lo. A contribuição do Magnetar parece ser uma mistura de técnicas de compilador e truques aritméticos que reduzem essa lacuna mantendo as linguagens comuns utilizáveis.
Essa combinação importa porque a adoção geralmente é bloqueada menos pela teoria do que pelo atrito. Se um desenvolvedor precisa se tornar um especialista em criptografia para adicionar computação verificável, a maioria não se dará ao trabalho. O suporte a linguagens familiares reduz a barreira, e as melhorias de velocidade tornam a abordagem acessível na escala dos serviços em nuvem e dos pipelines de dados.
A pesquisa também aponta para uma mudança mais ampla na computação. À medida que mais trabalho se desloca para servidores remotos e os sistemas de IA tomam decisões que afetam pessoas reais, a confiança é cada vez mais algo que deve ser demonstrado em vez de presumido. A computação verificável dá aos engenheiros uma ferramenta para respaldar afirmações com provas em vez de promessas, seja a afirmação sobre uma consulta a banco de dados, um cálculo financeiro ou a saída de um modelo.
Desafios permanecem. Os sistemas de prova são complexos, e acertar os detalhes de segurança é implacável; bugs podem minar silenciosamente as garantias. Os custos, embora em queda, ainda são significativos para cargas de trabalho muito grandes. E os padrões são imaturos, o que significa que os primeiros adotantes podem enfrentar mudanças à medida que as técnicas evoluem.
Ainda assim, a direção é clara. Trabalhos como o Magnetar sugerem que as provas de conhecimento zero estão se formando de uma curiosidade criptográfica de nicho para um bloco de construção prático para sistemas em nuvem e de IA. Para empresas que lidam com dados sensíveis ou precisam mostrar seu trabalho, a capacidade de verificar um resultado sem reexecutá-lo ou expor segredos pode logo se tornar uma expectativa padrão em vez de um luxo.