ماذا حدث لفيروس الكمبيوتر؟
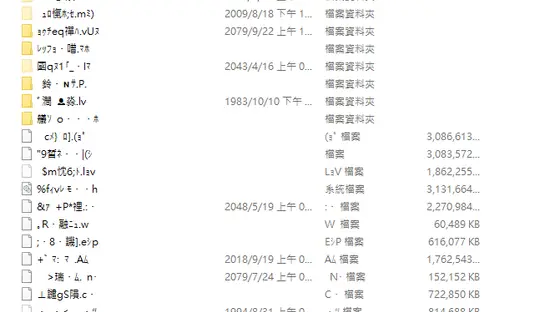
اسأل موظف مكتب صيني وُلد بعد عام 2000 عن “Panda Burning Incense” وربما تحصل على نظرة فارغة. يبدو الاسم وكأنه طقس معبد. في الواقع، كان أحد أكثر فيروسات الكمبيوتر شهرة في الصين في منتصف العقد الأول من القرن الحادي والعشرين، وهو رمز خبيث انتشر عبر محركات USB وحوّل الأجهزة المصابة إلى حطام بطيء مليء بالنوافذ المنبثقة.
بالنسبة للأشخاص الذين نشأوا في الثمانينيات والتسعينيات، هذا العالم مألوف. كان يأتي كمبيوتر جديد إلى المنزل وتكون المهمة الأولى تثبيت برنامج مكافحة الفيروسات. كان توصيل محرك USB غريب أمرًا محفوفًا بالمخاطر. كان تنزيل برنامج من موقع غير مألوف مقامرة. إذا أُصيب الجهاز، تراوحت العواقب من نوافذ منبثقة لا تنتهي وسرعة زاحفة إلى ملفات تالفة ونظام لا يبدأ على الإطلاق.
فلماذا يبدو الأمر وكأن فيروسات الكمبيوتر قد اختفت بهدوء؟ الجواب القصير هو أنها لم تختف. لقد تغير شكلها، والبيئة التي ازدهرت فيها ذات يوم أُعيد بناؤها إلى حد كبير. كان نموذج الحوسبة القديم مفتوحًا على مصراعيه. كانت البرامج تُثبَّت بإذن كامل للمس تقريبًا أي شيء على القرص. كانت أنظمة التشغيل تفترض أن المستخدم هو المسؤول ونادرًا ما تساءلت عما يفعله البرنامج. كان بإمكان البرمجيات الخبيثة نسخ نفسها إلى محركات قابلة للإزالة، والاختباء في مجلدات مشتركة، والانتشار عبر شبكة محلية بمقاومة ضئيلة.
الأنظمة الحديثة أكثر حراسة بكثير. تعمل التطبيقات داخل صناديق رملية تحد من ما يمكنها الوصول إليه. تظهر مطالبات الإذن قبل أن يتمكن البرنامج من استخدام الكاميرا أو الميكروفون أو قائمة جهات الاتصال. تصل تحديثات البرامج تلقائيًا، مما يسد الثغرات الأمنية قبل أن يتمكن المهاجمون من استغلالها. تفحص متاجر التطبيقات ما يتم توزيعه، وتحذر المتصفحات بصوت عالٍ قبل فتح صفحات مشبوهة. كل تغيير صغير، لكنها معًا أزالت معظم الطرق السهلة التي اعتمدت عليها الفيروسات القديمة.
تحول الحافز الاقتصادي أيضًا. كتابة فيروس يدمر ملفات شخص غريب لم تجلب سوى ربح ضئيل. يفضل مهاجمو اليوم أهدافًا أكثر هدوءًا: سرقة بيانات الاعتماد، أو قفل الملفات للحصول على فدية، أو تسجيل جهاز بهدوء في شبكة كبيرة تُستخدم لجرائم أخرى. يتم هذا النوع من العمل بواسطة مجموعات منظمة تسعى وراء المال بدلاً من هواة يسعون وراء الشهرة، ويستهدف الهواتف والحسابات السحابية والشبكات المؤسسية بقدر ما يستهدف أجهزة الكمبيوتر المحمولة الشخصية.
هذا لا يعني أن المستخدمين العاديين يمكنهم الاسترخاء. لا يزال باحثو الأمن يجدون بانتظام تطبيقات جوال تجمع معلومات شخصية تتجاوز بكثير ما تتطلبه وظيفتها، وبعض برامج سطح المكتب تحمل أبوابًا خلفية مخفية تسمح للخوادم البعيدة بإصدار أوامر. انتقل التهديد من الانهيار الدرامي إلى التسرب غير المرئي، وهو أصعب في الملاحظة وغالبًا أصعب في التراجع.
هناك أيضًا فجوة جيلية في الوعي. الأشخاص الذين أمضوا عطلات نهاية الأسبوع في تنظيف الأجهزة المصابة تعلموا الحذر بالطريقة الصعبة. المستخدمون الأصغر سنًا، الذين نشأوا مع هواتف مقفلة ومتاجر تطبيقات مُدارة، لم يحتاجوا أبدًا إلى تلك الانعكاسات. الخطر هو أن العادات التي حمَت جيلًا سابقًا، مثل التحقق من مصدر التنزيل والتفكير قبل منح الإذن، هي بالضبط العادات التي لا تزال مهمة.
لذا لم يمت فيروس الكمبيوتر. لقد تطور، وتطورت الآلات التي كان يرهبها بشكل أسرع. عواصف النوافذ المنبثقة وكوارث محركات USB في العقد الأول من القرن الحادي والعشرين تُقرأ الآن كتاريخ شعبي، لكن الدرس الأساسي يظل قائمًا: يتحسن الأمن عندما تُصمم الأنظمة على افتراض أن شيئًا ما سيسوء في النهاية، ويتدهور كلما طُلب من المستخدمين الثقة ببرنامج لمجرد أنه يبدو غير ضار.