Wat is er gebeurd met het computervirus?
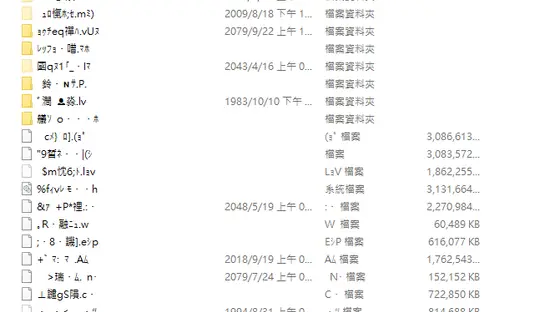
Vraag een Chinese kantoorwerker geboren na 2000 naar “Panda Burning Incense” en je krijgt misschien een lege blik. De naam klinkt als een tempelritueel. In feite was het een van de meest beruchte computervirussen in China in het midden van de jaren 2000, een stuk kwaadaardige code dat zich verspreidde via USB-sticks en geïnfecteerde machines veranderde in trage, door pop-ups geteisterde wrakken.
Voor mensen die opgroeiden in de jaren 80 en 90 is die wereld vertrouwd. Een nieuwe computer kwam thuis en de eerste taak was het installeren van antivirussoftware. Een vreemde USB-stick aansluiten was riskant. Een programma downloaden van een onbekende site was een gok. Als een machine geïnfecteerd raakte, varieerden de gevolgen van eindeloze pop-upvensters en kruipende snelheid tot beschadigde bestanden en een systeem dat helemaal niet wilde opstarten.
Dus waarom voelt het alsof computervirussen stilletjes zijn verdwenen? Het korte antwoord is dat ze niet zijn verdwenen. Ze zijn van vorm veranderd, en de omgeving waarin ze ooit gedijden is grotendeels herbouwd. Het oude computermodel was wijd open. Programma’s installeerden met volledige toestemming om bijna alles op de schijf aan te raken. Besturingssystemen gingen ervan uit dat de gebruiker de baas was en stelden zelden vragen bij wat een stuk software deed. Malware kon zichzelf kopiëren naar verwisselbare schijven, zich verstoppen in gedeelde mappen en zich met weinig weerstand verspreiden over een lokaal netwerk.
Moderne systemen zijn veel beter beveiligd. Applicaties draaien in sandboxes die beperken wat ze kunnen bereiken. Toestemmingsprompts verschijnen voordat een programma een camera, microfoon of contactenlijst kan gebruiken. Software-updates komen automatisch binnen en dichten beveiligingslekken voordat aanvallers ze kunnen misbruiken. Appstores controleren wat er wordt verspreid, en browsers waarschuwen luid voordat ze verdachte pagina’s openen. Elke verandering is klein, maar samen hebben ze de meeste gemakkelijke routes waarop oude virussen vertrouwden, weggenomen.
Ook de economische prikkel verschoof. Een virus schrijven dat iemands bestanden verwoestte, leverde weinig winst op. De aanvallers van vandaag geven de voorkeur aan stillere doelen: het stelen van inloggegevens, het vergrendelen van bestanden voor losgeld, of het stilletjes inschrijven van een machine in een groot netwerk dat voor andere misdaden wordt gebruikt. Dat soort werk wordt gedaan door georganiseerde groepen die op geld uit zijn in plaats van hobbyisten die op bekendheid uit zijn, en het richt zich net zo goed op telefoons, cloudaccounts en bedrijfsnetwerken als op persoonlijke laptops.
Dat betekent niet dat gewone gebruikers kunnen ontspannen. Beveiligingsonderzoekers vinden nog steeds regelmatig mobiele apps die persoonlijke informatie verzamelen die veel verder gaat dan hun functie vereist, en sommige desktopprogramma’s bevatten verborgen achterdeuren waarmee externe servers opdrachten kunnen geven. De dreiging is verschoven van de dramatische crash naar het onzichtbare lek, dat moeilijker op te merken en vaak moeilijker ongedaan te maken is.
Er is ook een generatiekloof in bewustzijn. Mensen die ooit weekenden besteedden aan het schoonmaken van geïnfecteerde machines, leerden voorzichtigheid op de harde manier. Jongere gebruikers, die opgroeiden met vergrendelde telefoons en beheerde appstores, hebben die reflexen nooit nodig gehad. Het risico is dat de gewoonten die een eerdere generatie beschermden, zoals controleren waar een download vandaan komt en nadenken voordat je toestemming geeft, precies de gewoonten zijn die nog steeds belangrijk zijn.
Dus het computervirus is niet gestorven. Het is geëvolueerd, en de machines die het ooit terroriseerde evolueerden sneller. De pop-upstormen en USB-stick-rampen van de jaren 2000 lezen nu als volksgeschiedenis, maar de onderliggende les blijft: beveiliging verbetert wanneer systemen zo zijn ontworpen dat ze aannemen dat er uiteindelijk iets misgaat, en verslechtert wanneer gebruikers wordt gevraagd een programma te vertrouwen simpelweg omdat het onschuldig lijkt.