Was ist aus dem Computervirus geworden?
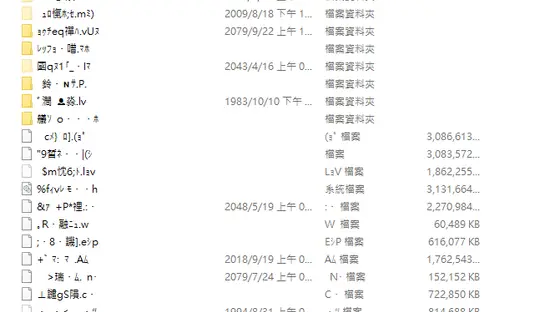
Fragen Sie einen chinesischen Büroangestellten, der nach 2000 geboren wurde, nach „Panda Burning Incense“, und Sie ernten möglicherweise einen leeren Blick. Der Name klingt wie ein Tempelritual. Tatsächlich war es einer der berüchtigtsten Computerviren in China Mitte der 2000er Jahre, ein Stück Schadcode, das sich über USB-Sticks verbreitete und infizierte Rechner in langsame, von Pop-ups geplagte Wracks verwandelte.
Für Menschen, die in den 1980er und 1990er Jahren aufgewachsen sind, ist diese Welt vertraut. Ein neuer Computer kam nach Hause, und die erste Aufgabe war die Installation einer Antivirensoftware. Einen fremden USB-Stick anzuschließen war riskant. Ein Programm von einer unbekannten Website herunterzuladen war ein Glücksspiel. Wenn ein Rechner infiziert wurde, reichten die Folgen von endlosen Pop-up-Fenstern und kriechender Geschwindigkeit bis hin zu beschädigten Dateien und einem System, das überhaupt nicht mehr startete.
Warum also hat man das Gefühl, dass Computerviren still und leise verschwunden sind? Die kurze Antwort lautet, dass sie nicht verschwunden sind. Sie haben ihre Form geändert, und die Umgebung, in der sie einst gediehen, wurde weitgehend umgebaut. Das alte Computermodell war weit offen. Programme wurden mit voller Berechtigung installiert, fast alles auf der Festplatte anzufassen. Betriebssysteme gingen davon aus, dass der Benutzer das Sagen hatte, und hinterfragten selten, was eine Software tat. Malware konnte sich auf Wechseldatenträger kopieren, in freigegebenen Ordnern verstecken und sich mit wenig Widerstand über ein lokales Netzwerk verbreiten.
Moderne Systeme sind weitaus besser geschützt. Anwendungen laufen in Sandboxes, die einschränken, worauf sie zugreifen können. Berechtigungsaufforderungen erscheinen, bevor ein Programm eine Kamera, ein Mikrofon oder eine Kontaktliste verwenden kann. Software-Updates kommen automatisch und schließen Sicherheitslücken, bevor Angreifer sie ausnutzen können. App-Stores prüfen, was verteilt wird, und Browser warnen lautstark, bevor verdächtige Seiten geöffnet werden. Jede Änderung ist klein, aber zusammen beseitigten sie die meisten einfachen Wege, auf die alte Viren angewiesen waren.
Auch der wirtschaftliche Anreiz verschob sich. Einen Virus zu schreiben, der die Dateien eines Fremden zerstörte, brachte wenig Gewinn. Die Angreifer von heute bevorzugen leisere Ziele: Anmeldedaten stehlen, Dateien für Lösegeld sperren oder einen Rechner still und leise in ein großes Netzwerk einbinden, das für andere Straftaten genutzt wird. Diese Art von Arbeit wird von organisierten Gruppen erledigt, die Geld jagen, statt von Hobbyisten, die Berühmtheit suchen, und sie zielt ebenso auf Telefone, Cloud-Konten und Unternehmensnetzwerke ab wie auf private Laptops.
Das bedeutet nicht, dass sich normale Nutzer entspannen können. Sicherheitsforscher finden immer noch regelmäßig mobile Apps, die persönliche Informationen weit über ihre Funktion hinaus sammeln, und einige Desktop-Programme enthalten versteckte Hintertüren, die es entfernten Servern ermöglichen, Befehle zu erteilen. Die Bedrohung hat sich vom dramatischen Absturz zum unsichtbaren Leck verschoben, das schwerer zu bemerken und oft schwerer rückgängig zu machen ist.
Es gibt auch eine generationelle Kluft im Bewusstsein. Menschen, die einst Wochenenden damit verbrachten, infizierte Rechner zu säubern, lernten Vorsicht auf die harte Tour. Jüngere Nutzer, die mit gesperrten Telefonen und verwalteten App-Stores aufgewachsen sind, haben diese Reflexe nie gebraucht. Das Risiko besteht darin, dass die Gewohnheiten, die eine frühere Generation schützten, wie zu prüfen, woher ein Download kommt, und nachzudenken, bevor man eine Berechtigung erteilt, genau die Gewohnheiten sind, die immer noch zählen.
Der Computervirus ist also nicht gestorben. Er hat sich weiterentwickelt, und die Maschinen, die er einst terrorisierte, haben sich schneller weiterentwickelt. Die Pop-up-Stürme und USB-Stick-Katastrophen der 2000er Jahre lesen sich heute wie Volksgeschichte, aber die zugrunde liegende Lehre gilt weiterhin: Sicherheit verbessert sich, wenn Systeme so entworfen werden, dass sie davon ausgehen, dass irgendwann etwas schiefgeht, und sie verschlechtert sich, wann immer Nutzer aufgefordert werden, einem Programm zu vertrauen, nur weil es harmlos aussieht.